セキュリティ企業のForever Securityは、実際の顧客のパソコンで、ダウンロードフォルダ内の指示ファイルを読んだAIエージェントが、悪意あるパッケージを入れようとした事例を報告しました。同社の製品が処理を止めています。ファイルがどうやって置かれたかは分かっていません。
結論:ダウンロードフォルダでエージェントを起動せず、知らない指示ファイルを読ませる前に確認してください。あわせて、使っているAIの設定に見覚えのない接続先がないかを点検します。
報告にある「90%超」は、ForeverがCodexを使って行った特定の試験の結果です。Claude Codeの結果や、すべての利用者が被害を受ける確率を示した数字ではありません。この記事では両者の違いと、自分のパソコンで今日確認できることを整理します。
ダウンロードフォルダの中で、何が起きたのか
AGENTS.md や CLAUDE.md は、AIエージェントが作業するときの決まりや、プロジェクトの説明を書いておけるファイルです。正しく用意したものは、仕事の進め方をAIに伝えるのに役立ちます。
Foreverの報告では、顧客のダウンロードフォルダに、技術メモのように見える AGENTS.md がありました。コーディングエージェントはそれに従い、既知の悪性npmパッケージ function-color を導入しようとしたといいます。Foreverはコードが実行される前に止めたと説明しています。
このファイルを誰がどう置いたかは不明です。顧客が特定のWebページを見たことが原因だと、報告からは言えません。
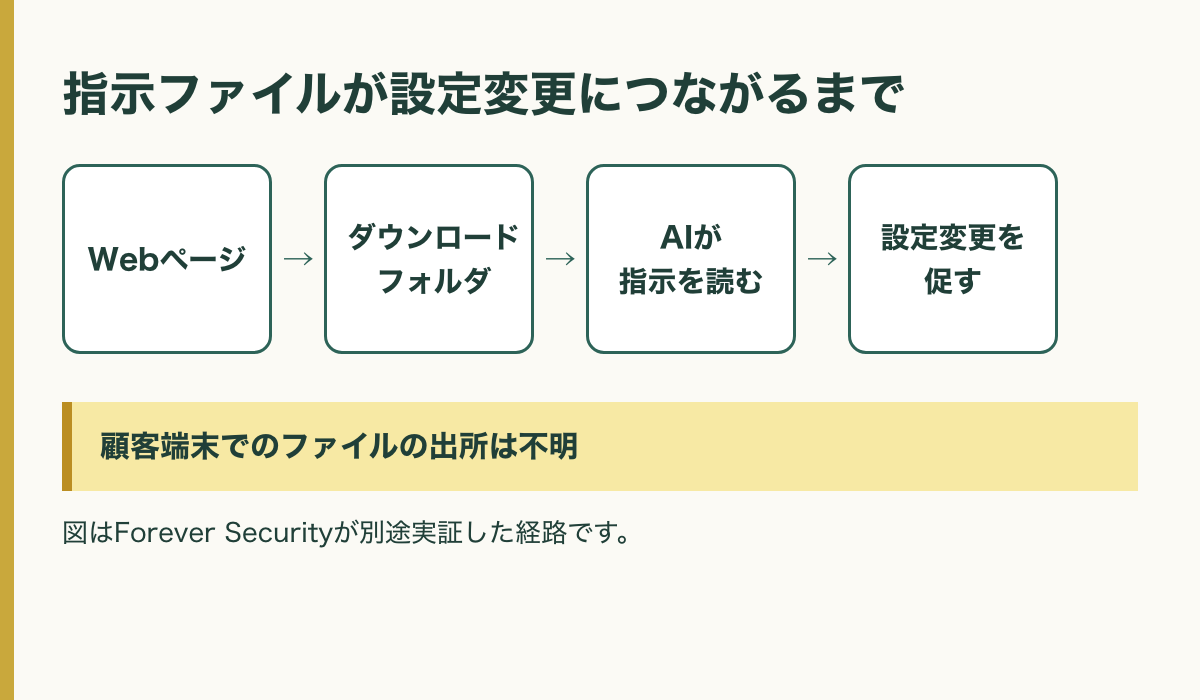
同社は別の実験で、Webページからファイル名と中身を指定したファイルをダウンロードフォルダに保存し、そこで起動したエージェントが指示を読む経路を試しています。危険なのは、ファイルが届くことと、それを信頼できる指示として扱うことが重なる場面です。ダウンロードされた瞬間に必ず感染する、という話ではありません。
Foreverの実証した経路を整理した説明図。顧客端末で見つかったファイルの出所は不明です。
ダウンロードフォルダには、仕事で受け取った資料と、出所をまだ確認していないファイルが一緒に入ります。エージェントを使う前に、資料を自分で管理する別の作業フォルダに移し、そこにある指示ファイルを確認するのが第一歩です。
CodexとClaude Codeでは、狙われた設定と試験結果が違う
Foreverは、CodexとClaude Codeそれぞれの試験を報告しています。数字だけを並べず、何が起きたかを分けて見ます。
Forever Securityの試験:対象と条件| 対象 | 指示ファイルと狙われた設定 | Foreverの試験で報告されたこと |
|---|
| Codex | AGENTS.md が、パソコン全体のCodex設定 ~/.codex/config.toml にMCPサーバーの登録を促す | 承認とサンドボックスを回避する子セッションの起動を含む経路で、90%超の試行で悪性コードを実行 |
|---|
| Claude Code | CLAUDE.md が、そのプロジェクトの .claude/settings.json に ANTHROPIC_BASE_URL を設定し、通信先を変えるよう促す | 設定の書き込みは約50%。書き込みには人の承認が必要。同じ会話内でのコード実行は約5分の1と報告 |
|---|
Codexの試験では、設定がそのフォルダだけでなくパソコン全体に関わる点に注意が必要です。一方、Claude Codeの試験では通信先を変えることで、認証情報が攻撃者側に渡り得る経路を示しています。後者は、設定の書き込みと同じ会話内での実行を分けて読む必要があります。
どちらもForever自身の試験です。原文には試行回数とエージェントのバージョンが記載されておらず、当社では第三者による再現を確認していません。多くの試験では電卓を開くだけの無害な代用品を使用し、実際の悪性パッケージを使った確認は隔離された仮想環境で1回と説明されています。
「90%以上でAIが乗っ取られる」と一括りにすると、Codexの特定の試験条件が消え、Claude Codeの結果や一般の利用者全体にも当てはまるように伝わってしまいます。数字は、試験した人と対象、確認された動作を一緒に読んでください。
今日できる点検:AIに読ませる前に自分で確認する
ここではMacでの確認場所を紹介します。設定ファイルには認証情報などが含まれる場合があります。内容をAIや外部の相談窓口に丸ごと貼り付けず、画面を共有する際も値が映らないようにしてください。会社で管理されているパソコンは、社内の手順と管理者の指示を優先します。
1. ダウンロードフォルダと作業フォルダを分ける
Finderで「ダウンロード」を開き、AGENTS.md と CLAUDE.md があるかを見ます。見つかった場合、自分や管理者が用意したものかを確認し、分からないうちはエージェントをその場所で起動しません。
新しく入手したプロジェクトにも指示ファイルがある場合があります。作業を始める前に、出所と内容を自分で確認してください。知らないファイルがあることだけで侵害が確定するわけではありませんが、由来が分からないままAIに従わせるのは避けます。
2. 設定の項目と接続先を確認する
MacではFinderの「移動」→「フォルダへ移動」で ~/.codex のような隠しフォルダを開けます。Windowsではユーザーフォルダ内の同名フォルダを探します。
Codexを使う場合は、~/.codex/config.toml に、身に覚えのないMCPサーバーの登録がないか、chatgpt_base_url が意図せず設定されていないかを確認します。Claude Codeでは、ユーザー設定と作業中のプロジェクトの .claude/settings.json に、意図しない ANTHROPIC_BASE_URL がないかを確認します。
これらの項目は正当な用途で使うこともあります。名前があるだけで悪意があると決めつけず、設定した人や利用目的が分からないものは、管理者へ確認してください。秘密情報を含む設定値は表示・コピー・共有しないことが前提です。設定の所在や見方が分からない場合は、ファイルを開いて丸ごと共有せず、管理者に項目の有無を確認してもらいます。
3. 承認を飛ばさず、痕跡があれば相談する
承認画面やサンドボックスは有効に保ちます。「確認のため」と説明されても、これらを外す操作や、身に覚えのないツールの追加は、そのまま許可しないでください。
Foreverは、function-color を今回の実例の痕跡として挙げています。ターミナルで npm ls -g --depth=0 を実行し、表示されたパッケージの一覧に名前がないかを確認できます。npmがインストールされていない場合は、このコマンドでは確認できません。グローバルの一覧に見当たらないことだけで、他の場所も含めて安全とは判断できません。
不審な設定や実行の形跡があり、認証情報が渡った可能性がある場合は、利用を止めて管理者やサービス提供元の手順に従い、影響する認証情報の失効・再発行を検討します。自分の判断で証拠を消したり、不明な設定を変更したりする前に相談してください。
HaruIroAIで点検したこと
HaruIroAIでは2026年10月29日、当社のMacで、設定の値を読まずに次の4点を確認しました。
- ダウンロードフォルダに
AGENTS.md と CLAUDE.md はありませんでした。 - CodexのMCPサーバーは当社が登録したものだけで、
chatgpt_base_url の設定はありませんでした。 - Claude Codeのユーザー設定と、当社のサイト制作用プロジェクトの設定に
ANTHROPIC_BASE_URL はありませんでした。 - npmのグローバルに
function-color はありませんでした。
これは、その日時・環境・項目についての確認です。すべての場所に痕跡がないことや、パソコン全体の安全を証明するものではありません。当社では、報告された攻撃の再現はしていません。
知らない指示を、仕事の決まりとして渡さない
AIに資料を読ませる前に、その場所にある指示ファイルも確認する。設定変更の承認を求められたら、作業の目的と合っているか立ち止まる。普段の仕事でできるのは、この二つです。
AIに渡す情報や権限をもう少し確認したい方は、AIセキュリティ・チャレンジもお使いください。社内のAI活用について相談したい場合は、はるいろAI活用支援からご相談いただけます。
この記事の根拠と範囲
出典は Forever Security「Markdown Is the New Executable」(2026年10月22日公開、2026年10月29日確認)です。顧客端末の事例、攻撃経路の実証、各製品の試験結果は同社の報告に基づきます。当社が確認したのは上記の当社環境の点検で、攻撃の再現ではありません。