例えば、仕事用メールを第三者に使われ、顧客の注文や住所を読まれる。お店を装った支払依頼を送られる。あるいは、自分がログインできず、予約を確認できなくなる。どれも架空の場面ですが、メールや予約を自分で管理する店主にとって、仕事に直結する問題です。実際の影響は、アカウントの権限や設定によって異なります。
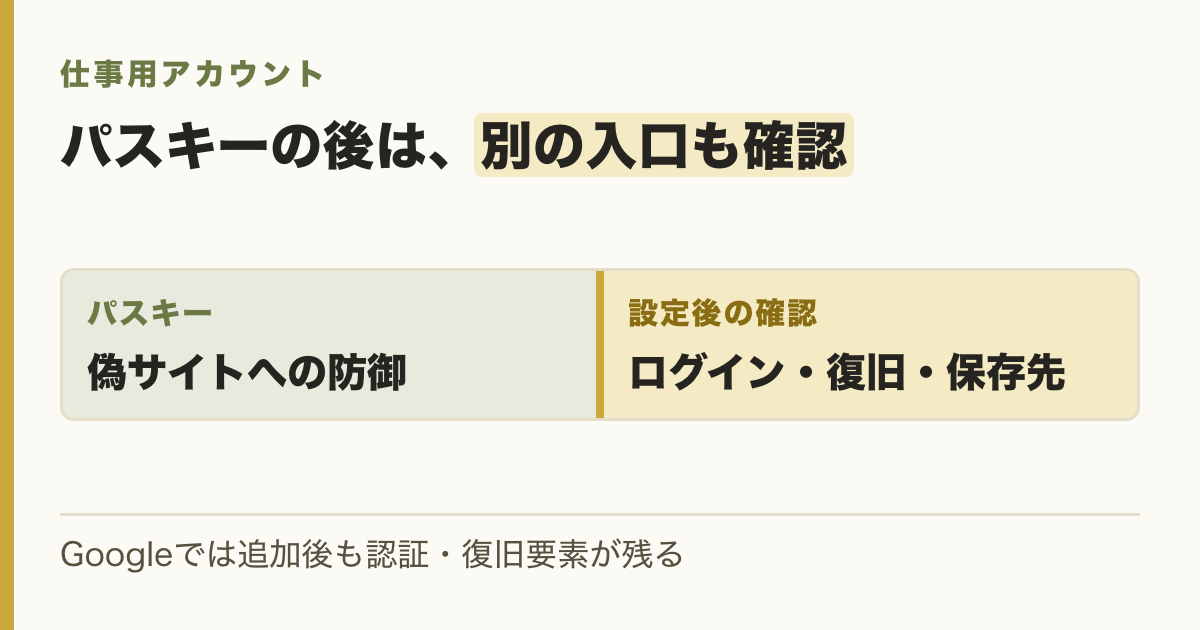
こうした入口を守るうえで、パスキーは役立ちます。偽のログイン画面への防御を強める仕組みです。ただし、設定しただけで、別のログイン方法や復旧手段まで消えるとは限りません。次は「ほかの方法でも入れるか」「端末を失ったら戻れるか」を確認しましょう。
2026年10月には、SMBC日興証券が、パスキー等を保存するApple AccountやGoogleアカウントの乗っ取りを通じた不正アクセスに注意を呼びかけました。パスキーの暗号が破られたという発表ではありません。同社の注意喚起を踏まえ、保存先も含めて確認します。
この記事は、ITの専任担当がいないお店・会社向けに、仕事用メールから確認する順番と、コピーして使える確認票を紹介します。顔認証は端末で本人を確かめる方法の一つで、顔認証を使う操作がすべてパスキーとは限りません。Googleの説明では、パスキーの利用時に指紋・顔・画面ロックなどで本人を確認します。
復旧先になっているメールから確認する
架空の例として、予約サービスのパスワードを再設定するメールが、お店の仕事用メールへ届く構成を考えます。そのメールに入れなくなると、予約サービスへ戻る手続きも進めにくくなります。
まずは、仕事用メール、予約サービス、Googleビジネスプロフィール、業務ファイルの管理に使うアカウントを挙げてみましょう。同じGoogleアカウントで複数の仕事を管理している場合は、その関係も書き添えます。
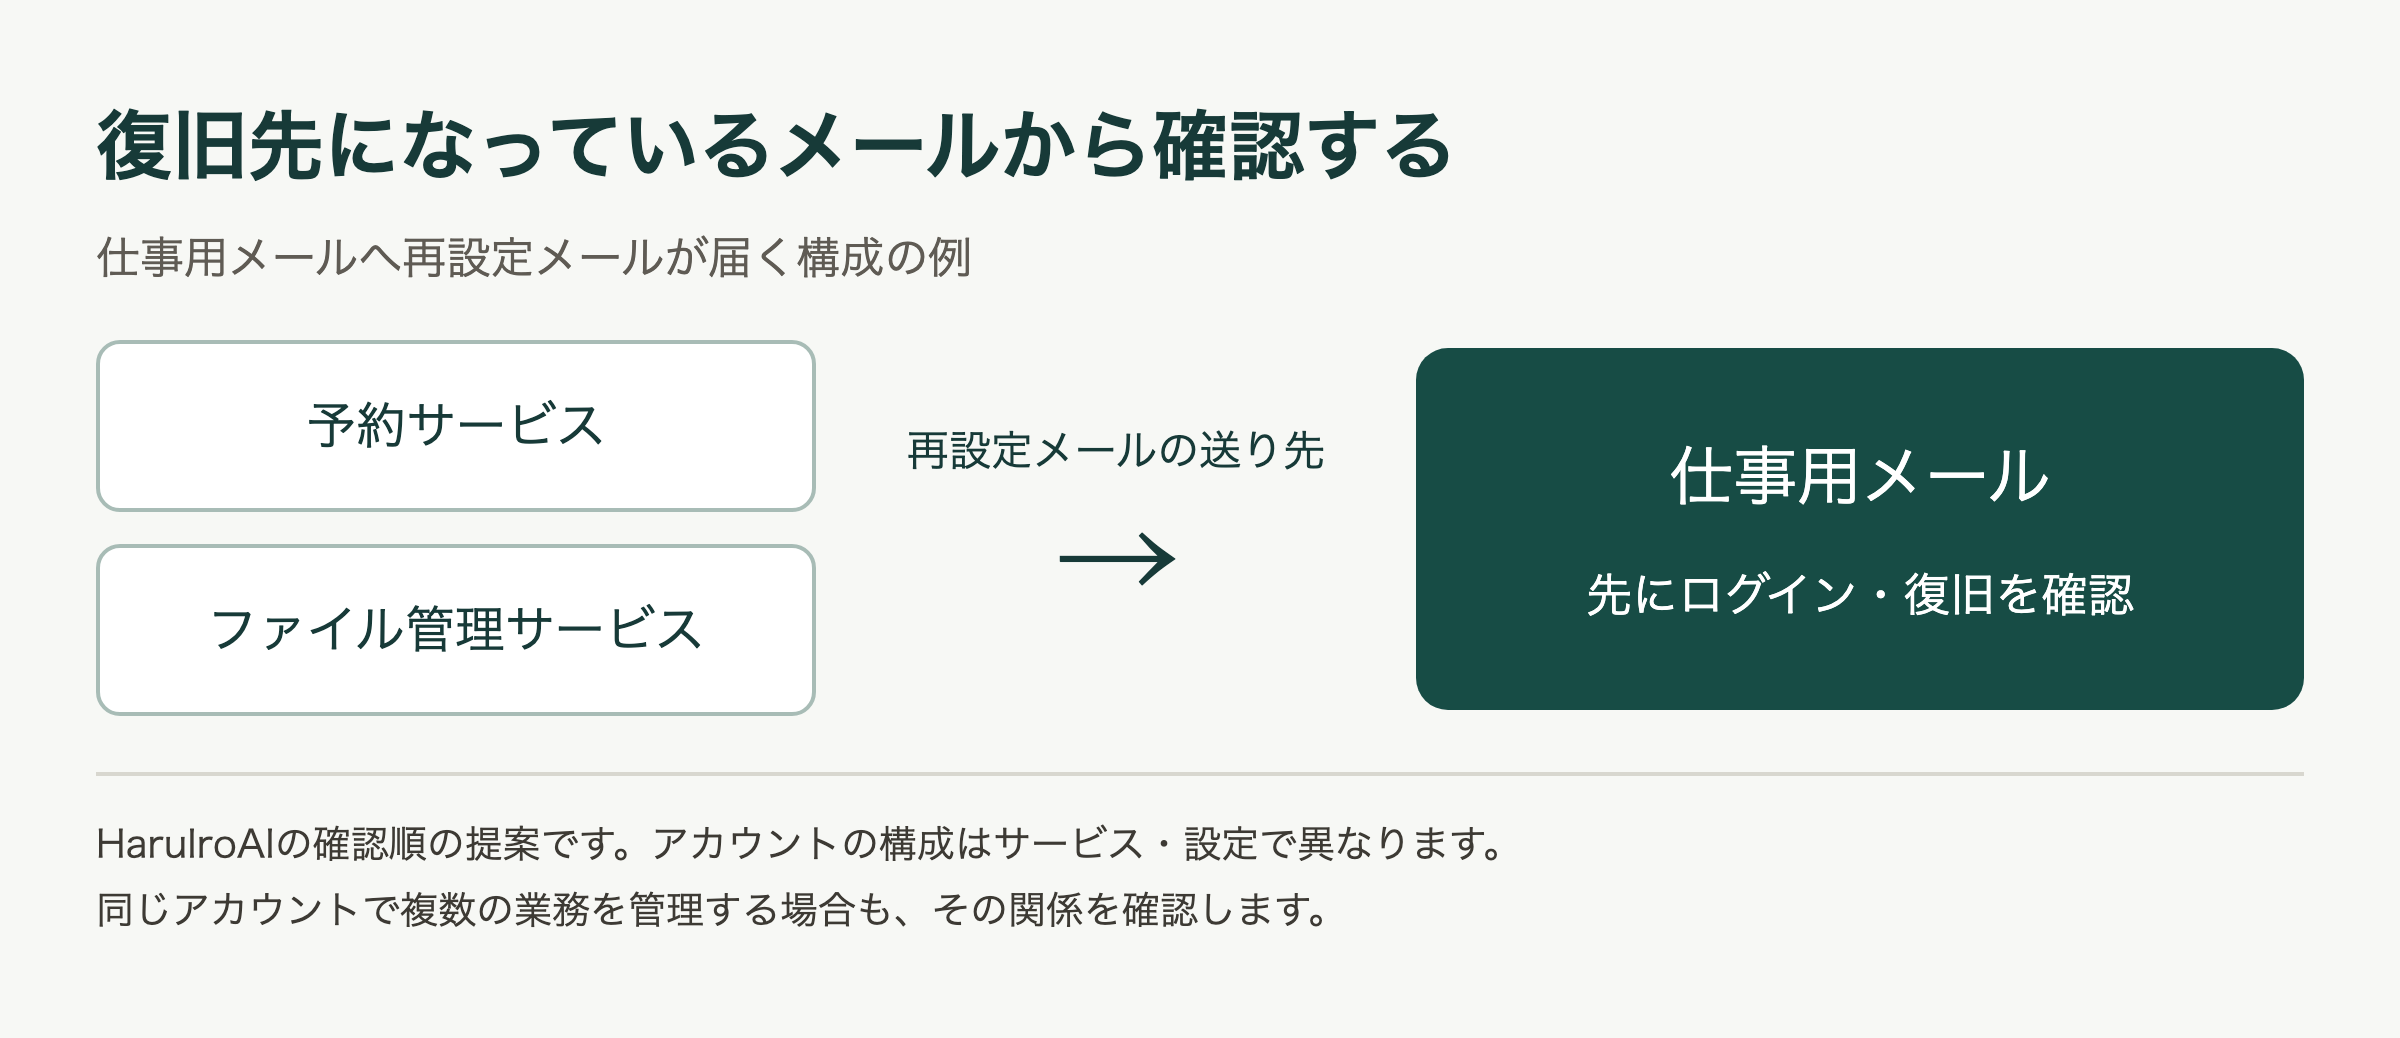 HaruIroAI作図。矢印は「再設定メールの送り先」です。すべてのサービスがこの構成になるわけではありません。
仕事用メールを先に確認し、そのメールを復旧先に使うサービスへ進む。これは本記事の提案です。別のアカウントが仕事の起点になっている場合は、自分の業務のつながりに合わせて順番を変えてください。
パスキー以外の入口も確認する
パスキーが偽のログイン画面に強い理由は、利用者が見破れるからだけではありません。Googleの開発者向け説明では、パスキーはサイト・アプリのIDに紐付けられ、ブラウザやOSが作成元でのみ使えるようにすると説明されています。
一方、Googleのパスキーヘルプは、パスキーを追加しても既存の認証・復旧要素は変更・削除されないと案内しています。「パスキーを作ったから、パスワードや復旧先はもう関係ない」と考えず、残っている方法も見ておきましょう。他のサービスについては、それぞれの公式設定で確認します。
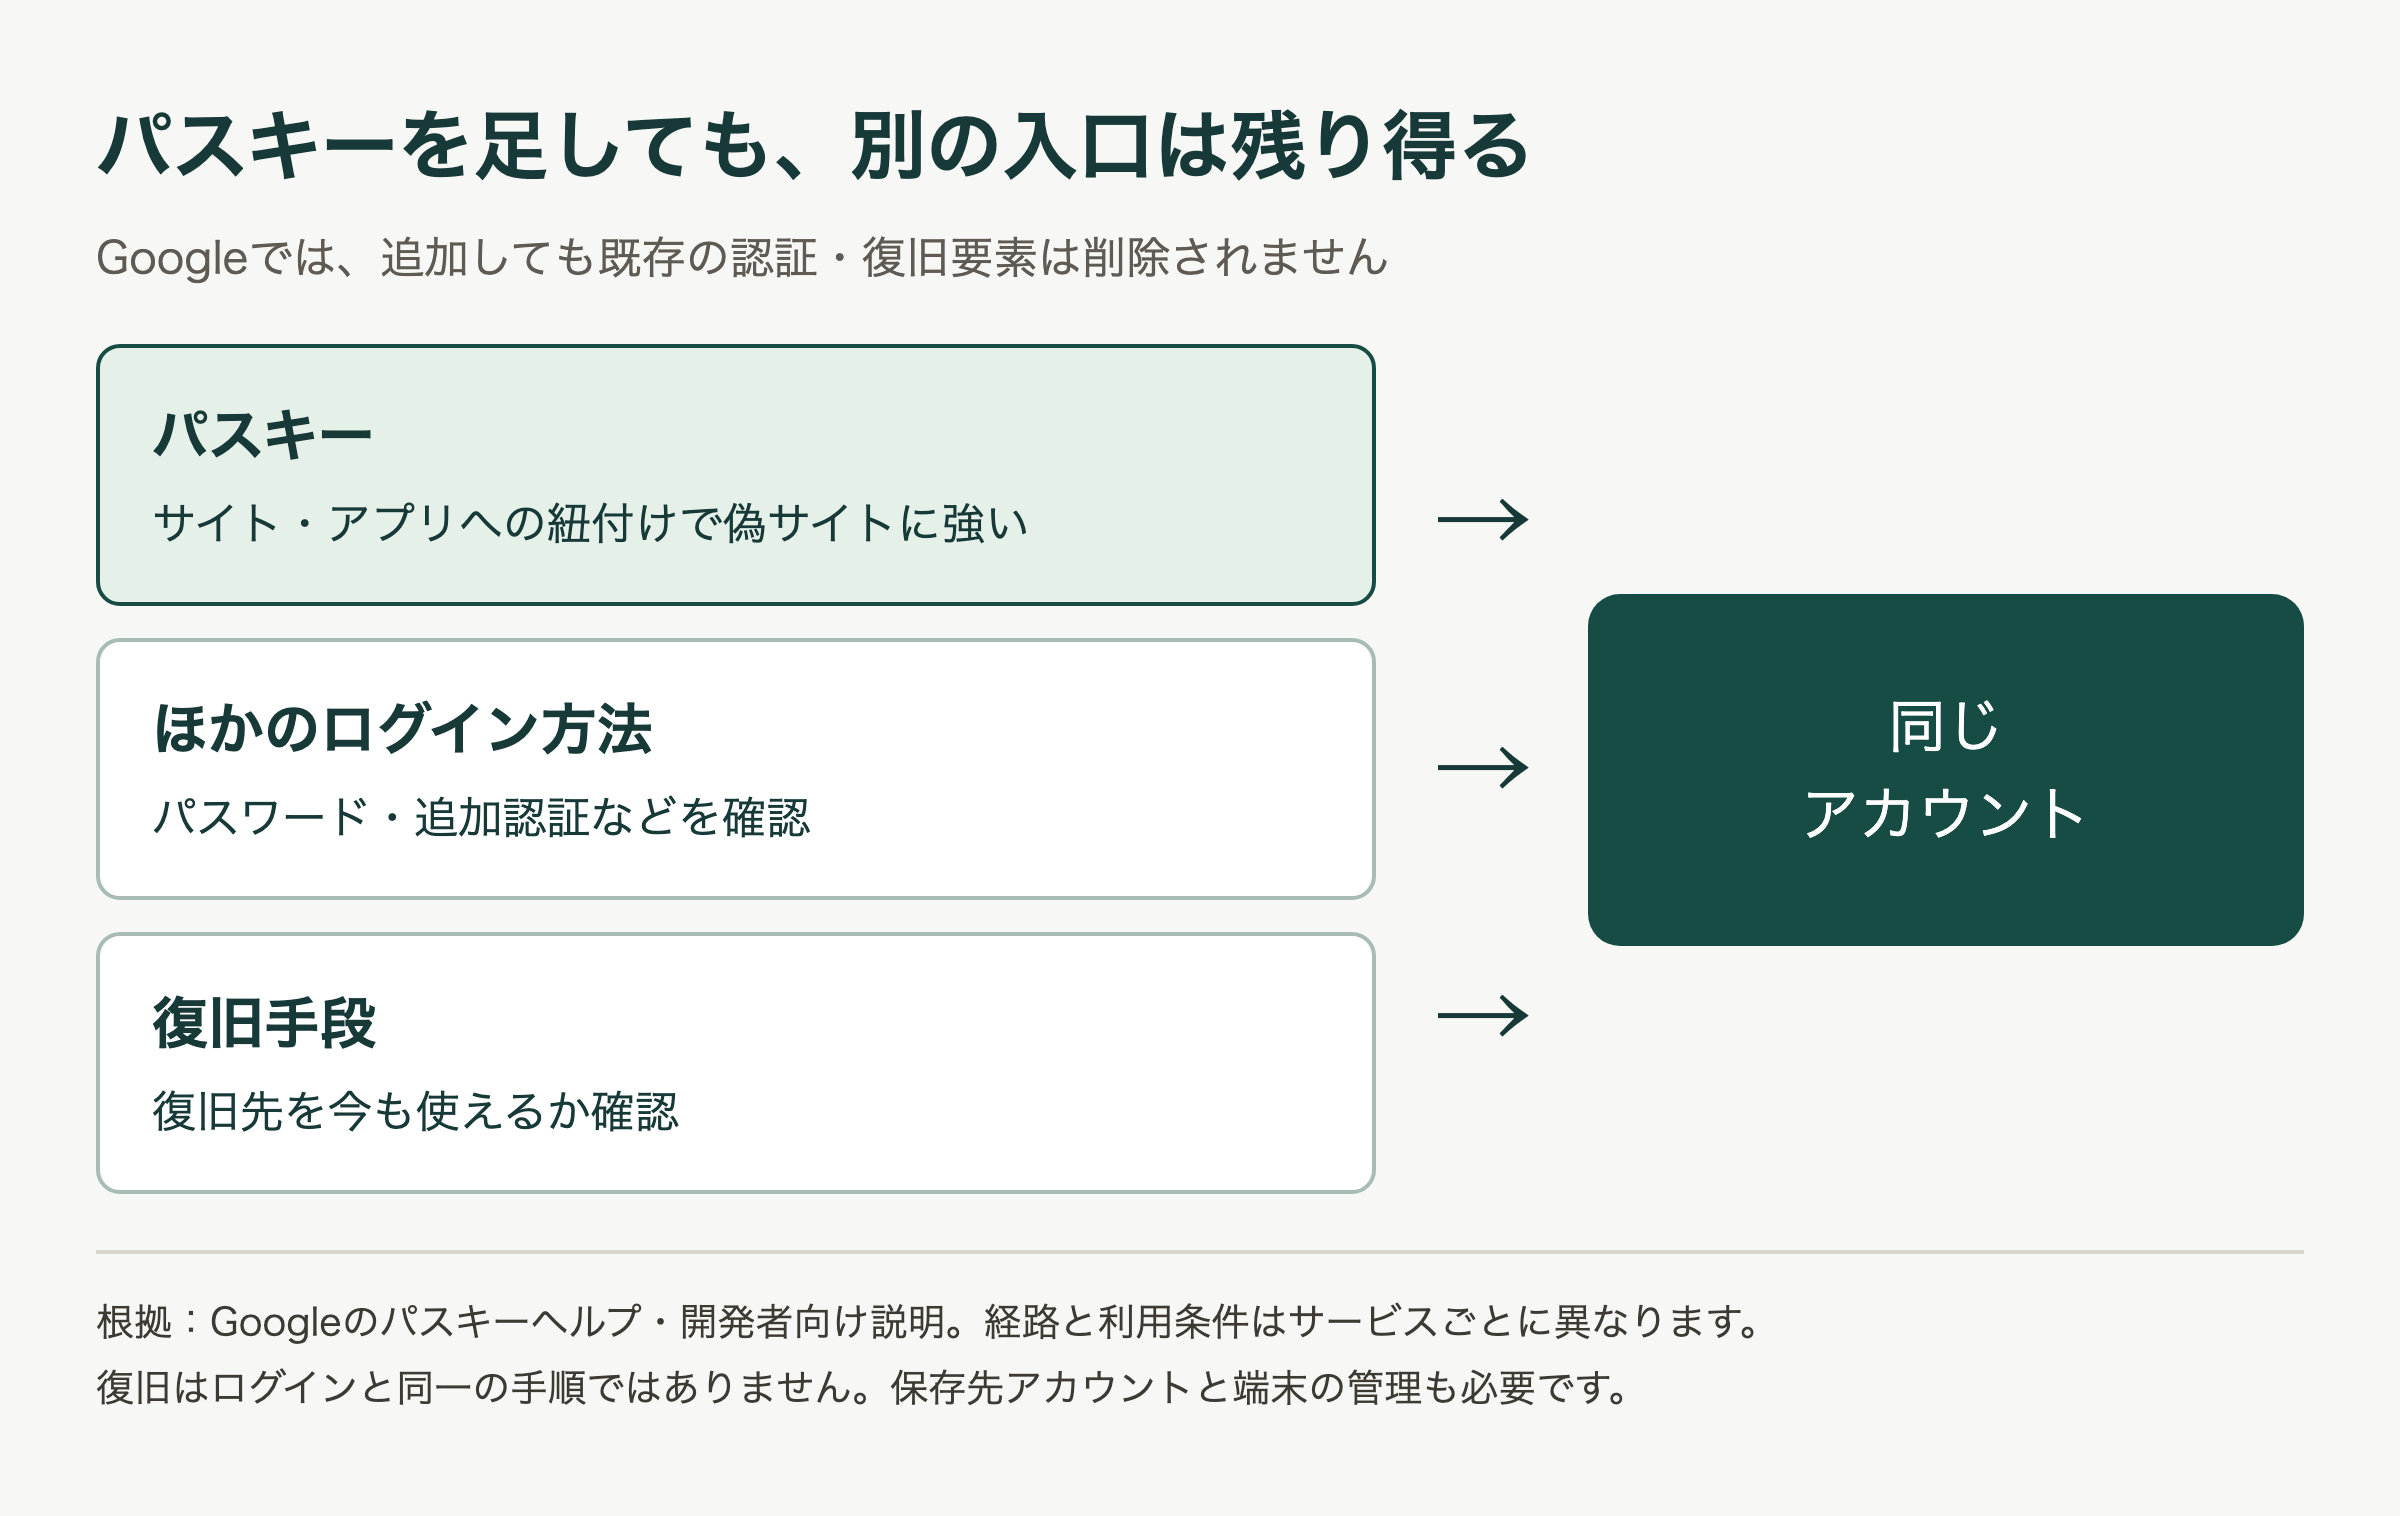 HaruIroAI作図。Googleの公式説明を踏まえた概念図です。表示される経路や条件はサービスごとに異なります。
経路と保存先の確認項目| 項目 | 確認点 | 設定場所 |
|---|
| パスキー | 保存先 | 利用先・保存先 |
|---|
| パスワード | 使い回し | 認証設定 |
|---|
| 復旧先 | 今も使えるか | 復旧設定 |
|---|
| 同期用アカウント | 端末・認証 | 保存先の設定 |
|---|
表の「同期用アカウント」は、パスキーを保存・同期するApple AccountやGoogleアカウントなどを指します。利用先の追加認証も確認してください。
Appleのパスキーの説明では、サービス側が持つ公開鍵と、共有しない秘密鍵を使う仕組みが紹介されています。こうした保護があることと、保存先のアカウントや端末の管理が必要なことは、両立します。
確認票を1サービス分埋める
メールやメッセージに届いたリンクからではなく、普段使う公式サイト・アプリから設定を開きます。次の4行をコピーし、サービスごとに記入してください。
サービス名・用途:
管理する人:
ログイン方法・復旧方法・パスキー保存先:
確認日・次にすること:
ここへ書くのは、方法と管理状況です。パスワード、認証コード、PIN、復旧キーそのものは記入しません。秘密の値をまとめる台帳としては使わないでください。
記入しながら、パスワードを他のサービスと使い回していないか、追加認証は何か、復旧用メールや電話番号は現在も使えるかを確認します。登録端末には、機種変更前の端末や見覚えのないものがないかも見ます。パスキーについては、端末だけにあるのか、保存・同期用アカウントを使っているのかを、利用している仕組みの説明で確かめます。
担当が変わる前に、鍵の保存先も確認する
次は、説明用の架空の構成例です。お店の共用アカウントのパスキーを、スタッフ個人のiPhoneで作り、その人のiCloudキーチェーンを保存先に選んだとします。この場合、本人の別の端末へも同期され得ます。お店のアカウント名だけを見ていても、鍵の保存先をお店が管理できているとは判断できません。保存先は、端末の種類だけで決めつけず、実際の設定で確かめます。
退職や機種変更の前に、誰の端末・保存先に頼っているかを確認します。復旧先が辞めた人の電話番号のままなら、先に見直す必要があります。お店側のログインと復旧を確かめずに、既存のパスキーをいきなり削除しないでください。
同じスマホに複数のパスキーを置いても、そのスマホしか利用手段がない構成なら、紛失への備えは増えません。登録件数より、端末を失ったときに何を使って戻るかを確認することが大切です。
架空の記入例です。実在するお店の設定ではありません。
サービス名・用途:仕事用メール/予約通知の受信
管理する人:店主
ログイン方法・復旧方法・パスキー保存先:パスキーとパスワード。復旧用メールあり。保存先は未確認。
確認日・次にすること:2026年10月26日。保存先と、復旧用メールを受信できるか確認する。
分からない欄は「未確認」と残せます。埋めるために推測したり、別の方法で戻れるか確かめずに既存の設定を削除したりしないことが大切です。
保存先にも目を向ける理由があります。SMBC日興証券の注意喚起は、パスキー等を保存するApple AccountやGoogleアカウントの不正アクセスを通じ、証券口座へ不正アクセスされる可能性を案内しています。
これは証券サービスについての注意喚起です。パスキーの暗号方式が破られたことや、パスワードが漏れるだけで全パスキーを直ちに読めることを示すものではありません。保存先の追加認証や登録端末も確認し、身に覚えのない承認要求には応じない、という行動につなげてください。
強化策は、仕事への影響を確かめて選ぶ
Googleの高度な保護機能
さらに保護を強めたい場合、Googleには高度な保護機能プログラムがあります。ログインにパスキーまたはセキュリティキーを求め、パスワードだけでは足りなくなる仕組みです。ログイン済みの端末では、毎回キーを求められるとは限りません。
一部アプリのアクセス制限や、アカウント復旧時の追加手順もあります。普段使うメール・業務アプリへの影響と、端末を失った場合の手段を確認してから判断します。Google Workspaceでは管理者側の許可も関係するため、公式FAQを併せて確認してください。
Appleの物理セキュリティキー
Apple Accountにも、物理セキュリティキーを使う任意の強化機能があります。こちらは、対応するキーを少なくとも2つ用意する必要があります。
信頼できる端末とセキュリティキーをすべて失うと、アカウントから完全にロックアウトされるおそれがあります。対応する端末、予備のキー、保管を担当する人を先に確認します。Googleの機能とは対象も条件も違うため、単純な優劣では選べません。
復旧キーと物理キーは別の機能
Appleの復旧キーと、物理セキュリティキーは別の機能です。復旧のためのキーと、本人確認に使う物理的なキーを、同じ設定として扱わないようにしましょう。確認票でも、ログイン方法と復旧方法を分けて把握します。
まずは仕事用メールを1件確認する
公式設定を開き、仕事用メールの確認票を1件埋めてみてください。分からない欄は「未確認」と残します。HaruIroAIは、追加設定を増やす前に、今ある入口と復旧手段を一覧にすることを優先します。
確認票の「管理する人」に、前の制作会社、知人、辞めたスタッフの名前が入ることがあります。誰が管理者か分からない場合も、先に権限の所在を確かめます。Googleマップの権限はGoogleマップ対策で確かめる6つの質問、IT業者が管理する部分は業者へ尋ねる3つの質問票が確認の入口になります。
参照資料について
本記事は、確認日が2026年10月26日の調査記録と、そこに記載された公式資料をもとに構成しています。確認日は各ページの更新日とは異なります。確認票と確認順はHaruIroAIの編集提案です。防御効果の測定や、確認票の使用実績を示すものではありません。