この記事は、ランサムウェアへの備えを中心に、業者さんと確かめる3点を扱います。ランサムウェアは、会社のデータを暗号化して、元に戻す代わりにお金を求める攻撃です。
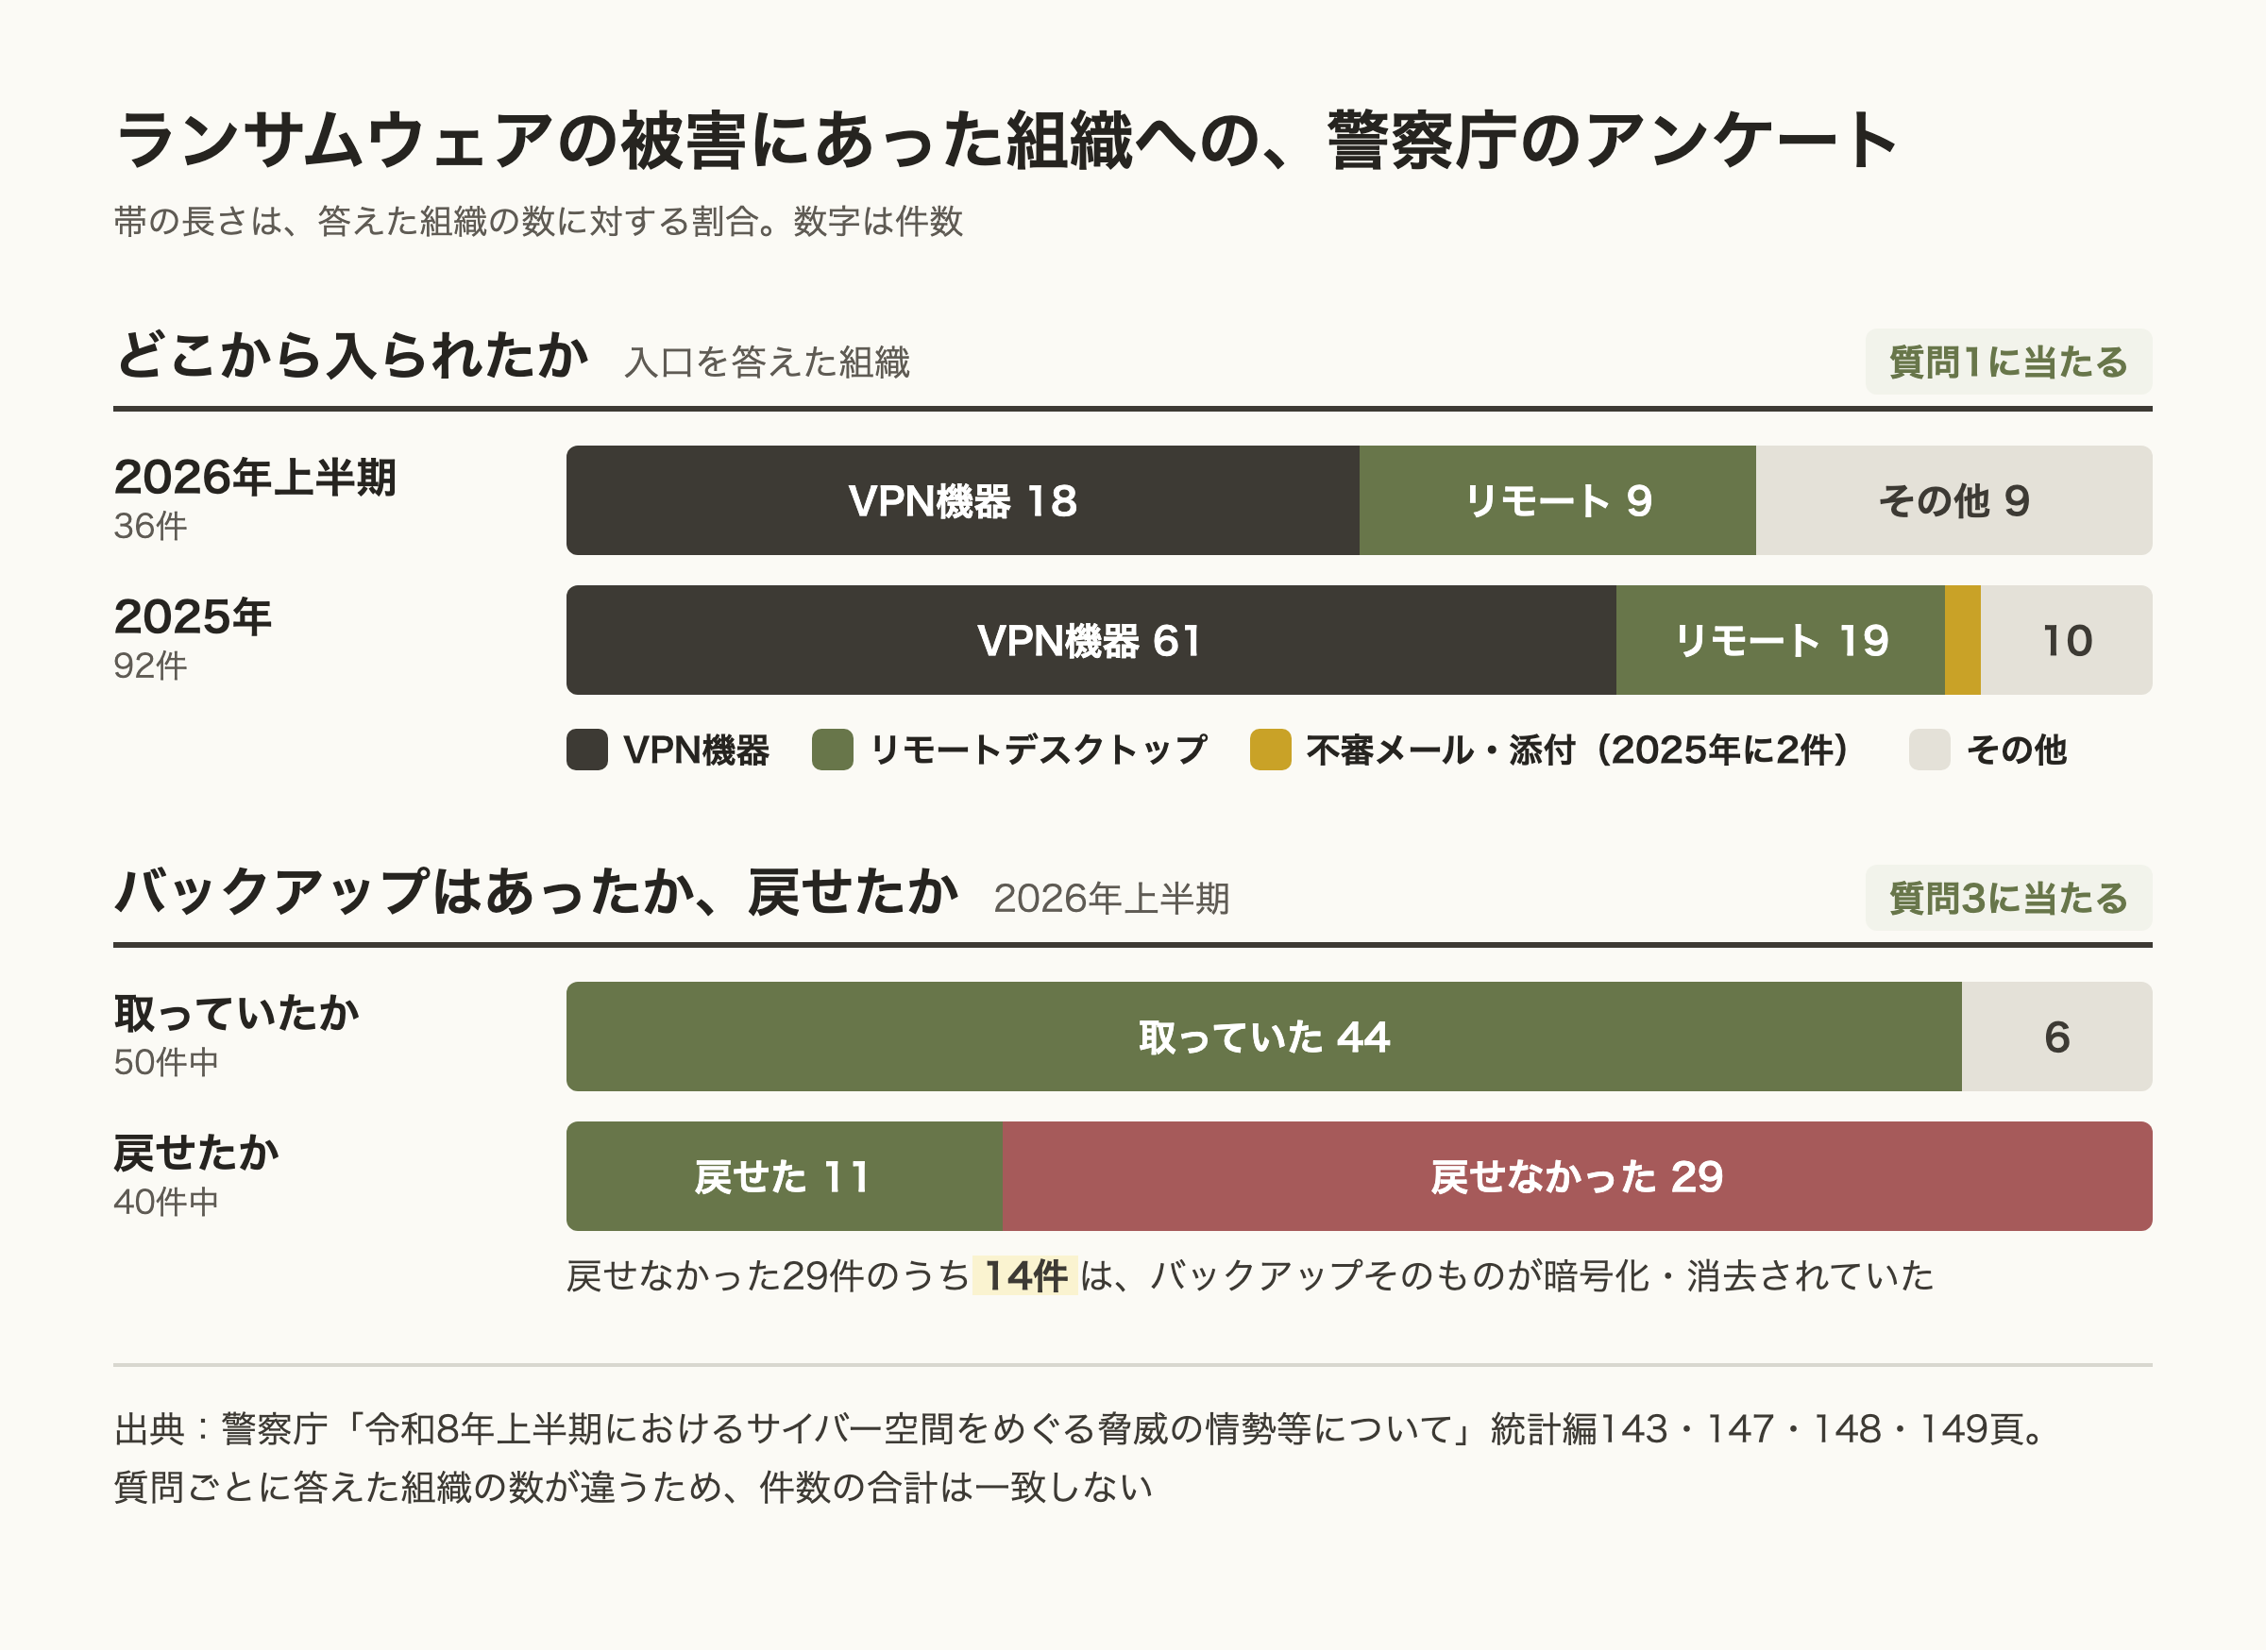
警察庁が2026年9月に公表した資料では、2026年上半期のランサムウェアの被害報告は123件で、半期として統計を取り始めてから最多でした。被害企業の約6割は中小企業です。被害にあった組織へのアンケートで侵入経路を答えた36件のうち、18件がVPN機器、9件がリモートデスクトップでした。警察庁は、このランサムウェアの侵入経路としては、メールの添付ファイルからの感染は少なくなっている、と書いています。
結論:社内にIT担当がいないなら、業者さんに次の3つを聞いてください。1つめは、VPN機器や遠隔操作のソフトの製品名・版・サポート期限・修正の適用状況と、要らない入口がなく、つなげる人・端末・場所を絞っているか。2つめは、二段階認証が、遠隔接続・メール・大事な管理画面のそれぞれで、業者さんのアカウントも含めてかかっているか。3つめは、普段の端末や管理者のIDが乗っ取られても消されないコピーがあり、必要な仕事を戻せるか。
機器を自分で直す必要はありません。要るのは、聞くことと、答えを記録して、直っていないことに担当と期限を付けることです。すぐ下に、記入欄つきの質問票と送付文、答えが来ないときの進め方を置きました。3つを選んだ根拠の、警察庁の統計と国内の被害事例は、記事の後半にまとめています。
そのまま使える質問票
業者さんに答えを書いてもらう票です。印刷して渡すか、メールに貼って送ってください。2ページのA4の印刷用PDFもあります。答えをもらえたことは、安全が保証されたという意味ではありません。直っていないことが見えたら、直す担当と期限を決めるところまでが、この票の役目です。
IT業者さんへの確認票。印刷・コピーして使えます
【IT業者さんへの確認票】

記入日:  年  月  日
回答した会社・担当者:
自社の取りまとめ担当:
この回答の対象の機器・サービス:
緊急の連絡先・受付時間・対応してもらえる範囲:
確認や対応に追加の費用がかかるか(かかる場合は見積もり):

質問ごとに、次の4つも書いてください。
・状態:確認済み/未確認/対象外(未確認と対象外は、その理由)
・確認した日と、根拠の記録(設定画面の控え、作業の報告など)
・直っていないこと、直す担当、期限
・答え

質問1 VPN機器・遠隔操作のソフト
聞くこと:VPN機器と遠隔操作のソフトの製品名、版、サポート期限、必要な修正の適用状況、管理の担当を教えてください。要らない入口はありませんか。つなげる人・端末・場所を絞っていますか。御社が保守でつなぐ入口も含めてください。
確かめられている答えの例:「VPN機器は○○社の△△、版は○○、サポート期限は○年○月です。○月○日に、メーカーが出している必要な修正の適用を確認しました。管理は当社の○○です。外からつなげるのは御社の○名と当社の保守用の1つのIDで、つなげる場所も限っています。遠隔操作のソフトは、保守の日だけ起動しています」
あいまいな答えの例:「大丈夫です」「自動で更新されています」「たぶん入っていません」
あいまいだったら:製品名・版・サポート期限・確認した日を、メールか書面でもらう。サポートが終わっている機器は、買い替えか廃棄を相談する。使っていない遠隔操作のソフトは、用途と業務への影響を確かめてから、止めるか消してもらう。

質問2 二段階認証(違う種類を組み合わせる多要素認証)
聞くこと:遠隔接続、メール、大事な管理画面(会計・予約・ホームページなど)のそれぞれで、社員と御社のアカウントに二段階認証がかかっていますか。方式(パスワードと認証アプリなど)も書いてください。かかっていないものはありますか。
確かめられている答えの例:「遠隔接続とメールは、パスワードと認証アプリの組み合わせで、全員にかかっていることを○月○日に設定画面で確認しました。予約の管理画面は二段階認証に対応していないため、つなげる場所を限っています。○月までに対応する仕組みに替える予定です。当社の担当者も1人ずつ別のアカウントです」
あいまいな答えの例:「主なアカウントにはかけています」「管理用は共有なので外しています」
あいまいだったら:かかっていないアカウントの一覧をもらう。対応していないものは、理由・代わりの守り方・変える期限を書いてもらう。辞めた人や契約の終わった業者のアカウントは、その時点で止めてもらう。

質問3 消されないバックアップと、戻した記録
聞くこと:普段の端末や管理者のIDが乗っ取られても消されないコピーがあり、必要な仕事を戻せますか。最後に戻したときは、何のデータを、いつの状態まで、何時間で戻しましたか。
確かめられている答えの例:「会計と予約のデータは、普段の端末や管理者のIDを奪われても、保存期間中は消したり書き換えたりできない保管先にも毎日コピーしています。保存期間は○日分で、この設定は○月○日に確認しました。○月○日に、会計のデータを前日の状態まで、本番を上書きしない場所に戻し、○時間かかりました」(保存期間と戻す時間は、業務によって決めます)
あいまいな答えの例:「取っています」「クラウドにあるので大丈夫です」「戻したことはありません」
あいまいだったら:業務のデータを上書きしない方法で、戻す練習を計画してもらう。何のデータを、いつの状態まで、何時間で戻せたかを書いてもらう。

この票は、年に1回の棚卸しと、業者さんの担当者が替わったときに、もう一度使います。重大な弱点の公表や設定の変更があったときは、その都度、業者さんと確かめます。
送付文と、答えが来ないとき
業者さんが複数いるときは、回線、パソコン、レジ、予約や会計のサービスのように、担当している範囲ごとに同じ票を送ります。送るときの文の例です。
送付文の例。コピーして使えます
件名:IT管理の状況の確認のお願い

いつもお世話になっております。
当社のIT管理の状況を整理するため、御社が担当されている範囲について、添付の確認票にご回答をお願いします。
担当外の項目や、まだ確認できていない項目は、その旨と、分かる範囲で確認先をご記入ください。
○月○日までに、ご回答いただける時期と、確認や対応に追加の費用がかかるかどうかをお知らせください。
この文で決める期限は、安全対策を終える期限ではなく、答えの予定をもらう期限です。見つかったことを直す期限は、危なさに応じて別に決めます。全部の業者さんの答えをそろえると、どの業者さんも担当していない機器やサービスが見つかることがあります。そこが、最初に相談すべきところです。
答えが来ないとき
期限を過ぎても答えが来ないときは、次の順で進めます。
- 契約の窓口(営業の担当や、契約書にある連絡先)に、確認票が届いているか、誰が答えるのかを聞きます。
- 担当外と言われたら、どの会社が担当しているかを聞きます。誰も担当していなければ、調べてくれる別の支援先を探します。
- 答えが来ないあいだも、問題がないとは見なしません。未確認として票に残し、次に聞く日を決めます。
質問1:VPN機器と遠隔操作のソフトは、管理されているか
VPN機器は、社外から社内のネットワークに入るための、入口の機械です。支店や本部をつなぐ、家から仕事をする、業者さんが離れた場所から保守をする、といった目的で置かれています。警察庁は、攻撃者は、直していない弱点や、漏れたIDとパスワードなどを悪用して入ってくる、と書いています。2026年上半期に被害にあった組織のうち、適用していないセキュリティの修正があったと答えたのは、29件中17件でした。
最新かどうかだけでは足りません。サポートが終わった機器には、修正そのものが出なくなるからです。IPAは2025年10月の注意喚起で、サポートが終了している古い機器については、更新または廃棄を検討するよう求めています。だから、製品名、版、サポート期限、必要な修正の適用状況、管理の担当を聞きます。
入口の数も聞きます。警察庁は、多要素認証などの強い認証に、IPアドレス等によるアクセス制限を組み合わせる対策を勧めています。要らない入口がないか、つなげる人・端末・場所を絞っているかを確かめてください。業者さんが保守でつなぐ入口も含めます。日本医科大学武蔵小杉病院の侵入経路は、医療機器の保守用のVPN装置でした。保守の入口は、頼んでいる側からは見えにくいものです。
遠隔操作のソフトも同じです。トンボ飲料の最終報では、侵入の手口は、インターネット経由で操作できるリモートデスクトップのソフトウェアでした。そのソフトが入った経緯は、まだ調べているとしています。使っていないソフトは、何に使っているか、止めると仕事に影響がないかを確かめてから、業者さんに止めるか消してもらってください。
更新が早くても、防ぎきれない場合はあります。デジタル庁は、公表された脆弱性に一般的な対応より早く対処を進めていましたが、修正プログラムを適用する前に悪用されました。日鉄ソリューションズは、修正がまだ出ていない弱点を突く攻撃(ゼロデイ攻撃)を受けました。どちらも、更新を確かめるだけで安全を保証できるという意味ではありません。更新に加えて、入口とつなげる人を減らしておく理由になる例です。年に1回の確認とは別に、重大な弱点が公表されたときや、設定を変えたときは、その都度、業者さんに確かめます。
質問2:二段階認証は、サービスごとに全員にかかっているか
二段階認証は、パスワードのほかに、もう一度本人かを確かめる仕組みです。多要素認証は、パスワード(知っているもの)とスマートフォン(持っているもの)のように、違う種類を組み合わせて確かめるものを指します。パスワードを2回聞くだけでは、多要素にはなりません。パスワードだけで入られるのを防ぐ大事な対策ですが、万能ではありません。かけ漏れがあれば、そこが入口になります。
確かめるのは、サービスごとです。遠隔接続、メール、会計や予約やホームページの管理画面のように、ログインする場所はいくつもあります。それぞれで、社員と業者さんのアカウントにかかっているか、かかっていないものはあるかを聞きます。パスワードと認証アプリの組み合わせのように、方式も書いてもらうと、多要素になっているかが分かります。
アスクルの調査結果では、不正に使われたのは、業務委託先に渡していた管理者アカウントでした。このアカウントには例外的に多要素認証がかかっておらず、漏れたIDとパスワードが使われました。アスクルは再発防止策として、自社と業務委託先のすべてのリモートアクセスに、多要素認証を徹底するとしています。
二段階認証に対応していない仕組みもあります。そのときは、理由、代わりの守り方、たとえばつなげる場所を限ることと、対応する仕組みに替える期限を記録してもらいます。共有のアカウントだから、作業のたびに面倒だから、という理由で例外を作らず、担当者ごとにアカウントを分けるなど、別の方法を業者さんと相談してください。
時期も分けて考えます。辞めた人や、契約が終わった業者さんのアカウントは、その時点で止めてもらいます。年に1回は、アカウントの一覧を見直して、止め忘れがないかを確かめます。
質問3:消されないバックアップがあり、必要な仕事を戻せるか
警察庁のアンケートでは、2026年上半期にバックアップを取っていた組織は50件中44件でした。それでも、戻せたかを答えた40件のうち29件は戻せず、そのうち14件は、バックアップそのものが暗号化・消去されていました。警察庁は、攻撃者は入ったあと、内部を探って重要なデータやバックアップを物色する、と書いています。
だから、別の場所にあるかではなく、普段の端末や管理者のIDが乗っ取られても消されないコピーがあるかを聞きます。別の建物やクラウドにあっても、普段と同じIDで消せるなら、一緒に消されるおそれがあります。警察庁も、ネットワークから切り離して保存するなど、暗号化されないように備えることを勧めています。アスクルの調査結果は、復旧が長引いた原因を、オンラインのバックアップは取っていたものの、ランサムウェアを想定したバックアップの環境ではなかったため、一部のバックアップも暗号化されたこと、と書いています。
戻した記録も聞きます。何のデータを、いつの状態まで、何時間で戻したか。戻す練習は、業務のデータを上書きしない方法で、業者さんと計画してください。
その前に、経営者が決めておくことがあります。何時間までなら仕事を止めても大丈夫か、何日分のデータを失っても営業を続けられるか。予約の台帳と会計のデータでは、答えが違うはずです。これが決まると、何日分を残し、何時間で戻せばよいかを、業者さんと話せます。質問票の答えの例にある日数や時間は、ただの例です。保存期間と戻す時間は、業務によって決めます。
バックアップは、データが使えなくなったときの備えです。情報を持ち出されることは防げません。バックアップの聞き返し方は、小春のnote「業者さんに「バックアップは取ってます」と言われたら、何を聞き返せばいいですか」でも書いています。
この3つの外にあること
3つの質問は、外とつながる入口、ログインの守り方、データを戻す備えを、業者さんと確かめるためのものです。これだけで足りるわけではありません。
メールの詐欺や、パソコン・私物の端末の対策は、この3つとは別に必要です。日本経済新聞社では、社員の個人のパソコンがウイルスに感染し、チャットのログイン情報が流出しました。
サービスを提供する側の機器やソフトの弱点は、使う側では直せません。KDDIでは、メールのシステムに組み込まれていた他社製のソフトの脆弱性が突かれました。それでも、事故のときに知らせてもらえるか、どう復旧するか、データを取り出せるか、代わりの手段があるかは、使う側から確かめられます。お客様向けのアプリや予約のシステムを持つ会社の点検は、「直近の不正アクセス13件の発表文を読み比べた記事」の点検表を使ってください。
ランサムウェアにあってしまったときの最初の動き方は、別の記事でまとめます。
よくある質問
うちにVPN機器があるかどうかも分かりません。
それも質問1で聞いてください。支店や家から社内のパソコンにつないでいる、業者さんが離れた場所から保守している、のどちらかがあれば、VPN機器か遠隔操作のソフトが入っている可能性があります。警察庁のアンケートでは、2026年上半期に侵入経路を答えた36件のうち27件が、このどちらかでした。
パソコンが数台の小さなお店でも、聞いたほうがいいですか。
聞いてください。警察庁の統計では、2026年上半期の被害123件のうち79件が中小企業でした。遠隔操作のソフトが1つ入っていれば質問1が、メールや予約の管理画面にログインしていれば質問2が、会計のデータがあれば質問3が当てはまります。
バックアップをクラウドに置いていれば、十分ですか。
それだけでは分かりません。普段使っているIDで消せる場所なら、攻撃者に同じIDを取られたとき、一緒に消されるおそれがあります。警察庁のアンケートでは、戻せなかった29件のうち14件が、バックアップそのものの暗号化・消去でした。普段の端末や管理者のIDを奪われても、保存期間中のコピーを消したり書き換えたりできない仕組みがあるか、それを確かめた記録と、戻した記録があるかを聞いてください。
業者さんの答えがあいまいでした。業者さんを替えるべきですか。
すぐに替える必要はありません。まず、質問票のあいまいだったらの欄に書いたことを頼み、答えの予定をもらってください。それでも名前と日付が出てこないときは、契約の内容と、誰がどこまで責任を持つのかを見直す時期です。
HaruIroAIはこう考える
被害事例を公式発表で並べて、いちばん強く感じたのは、入口のいくつかが業者さんとの間にあったことです。医療機器の保守用のVPN装置と、業務委託先の管理者アカウント。どちらも、頼んでいる側からは見えにくい入口です。機器を直すのは業者さんでも、聞くのはお店や会社の側にしかできません。
私たちは、IT担当がいない会社に必要なのは、技術を覚えることではなく、聞く項目を決め、答えを記録し、直っていないことに担当と期限を付けることだと考えています。業者さんとの確認の進め方や、社内の決まりづくりは、はるいろAI活用支援の中でも一緒に進めています。
3つを選んだ根拠:警察庁の統計と被害事例
3つは、警察庁の統計と、国内の被害事例をもとに選びました。統計は、警察庁がランサムウェアの被害にあった組織に取ったアンケートです。質問ごとに、答えた組織の数が違います。
警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」統計編から作図しました。質問ごとに答えた組織の数が違います。
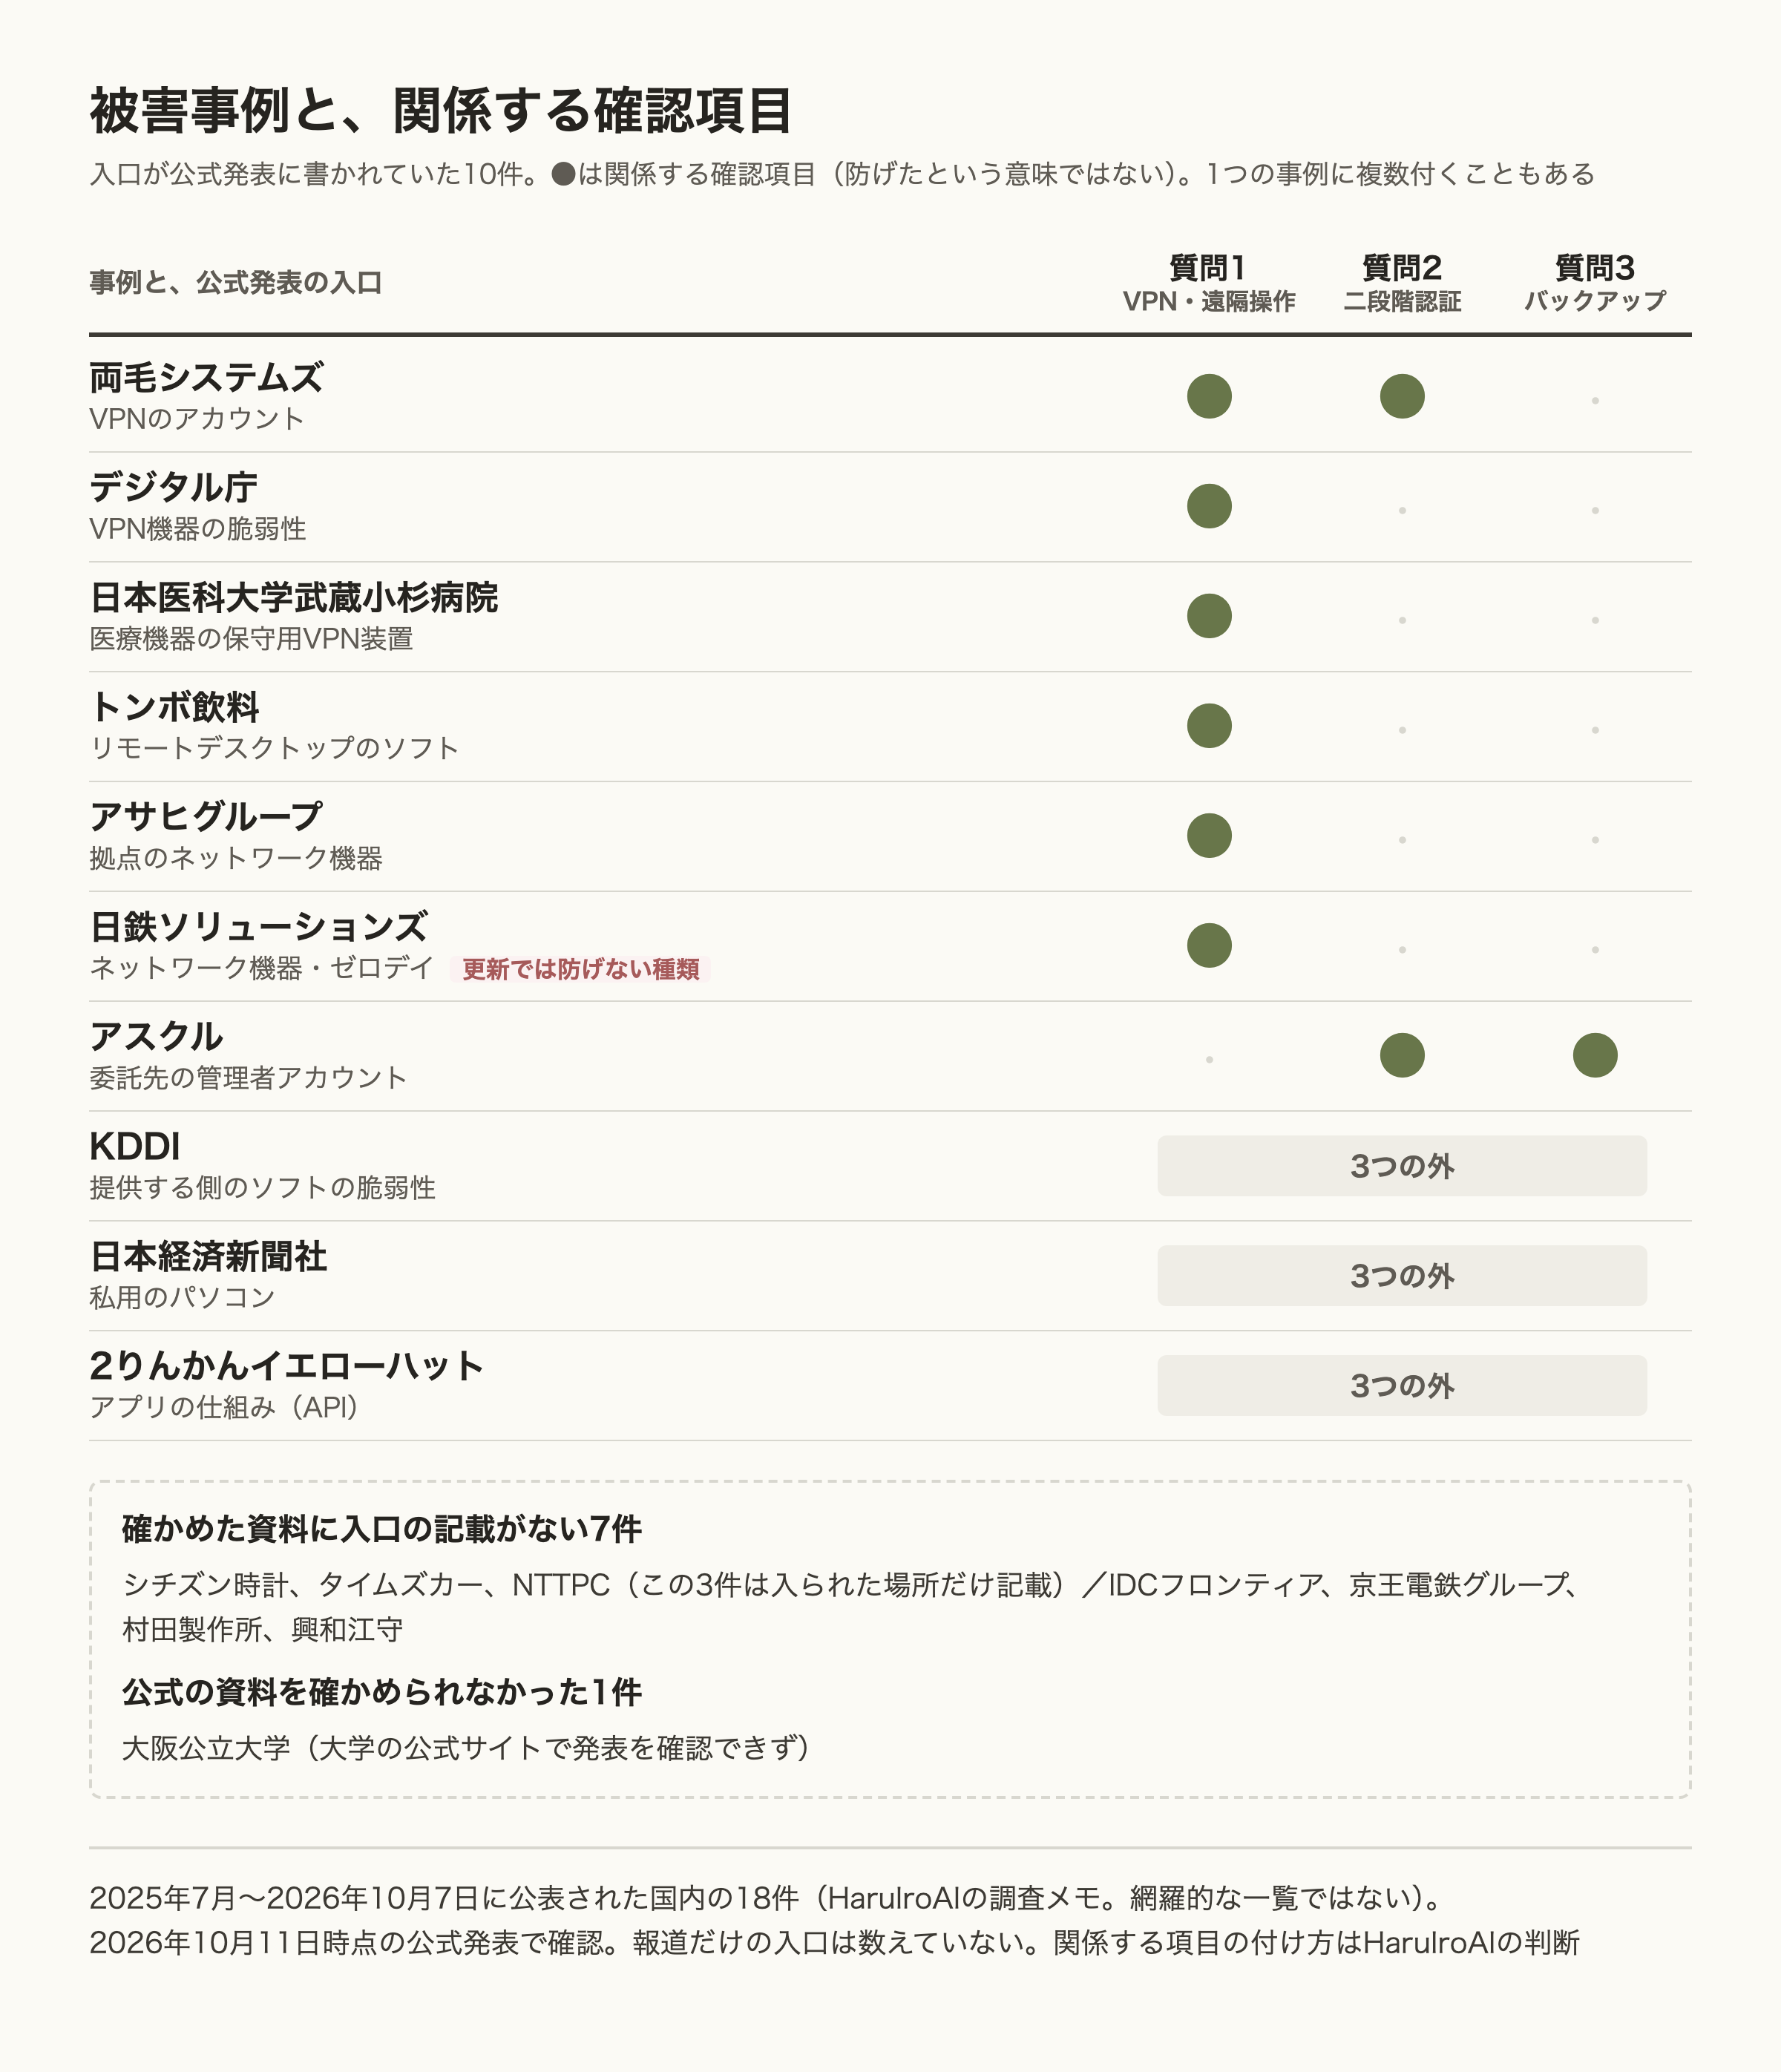
事例は、2025年7月から2026年10月7日までに公表された国内の被害のうち、HaruIroAIが社内の調査メモに集めた18件です。ランサムウェアと、それ以外の不正アクセスを含みます。国内の全事案を集めた一覧ではありません。同じ事件の続報は、まとめて1件として数えました。大阪公立大学を除く17件は、被害を受けた組織が自分で出した発表で、入口として書かれた文言を確かめ、関係する確認項目を付けました。1つの事例に、複数の項目が付くこともあります。関係する項目があることは、その対策で防げたという意味ではありません。
入口が書かれていたのは10件で、そのうち7件に、質問1か質問2の確認項目に関係する入口が書かれていました。残る3件は、3つの確認項目では届かない入口でした。ほかの8件のうち7件は、私たちが確かめた資料に入口の記載がなく、大阪公立大学の1件は、大学の公式サイトで発表を確かめられませんでした。
2026年10月11日時点で、被害を受けた組織の公式発表から作りました。報道だけに出ている入口は数えていません。関係する確認項目の付け方は、私たちの判断です。
入口が書かれていた10件公式発表へのリンクつき
| 公式発表に書かれた入口 | 確認項目 |
|---|
| 両毛システムズ2026年9月の第3報 |
|---|
| 外部の第三者が、VPNのアカウントを悪用して、社内のネットワークに侵入した | 1・2 |
| デジタル庁2026年9月11日 |
|---|
| VPN機器の脆弱性を突かれて侵入された。修正プログラムを適用する前に悪用された | 1 |
| 日本医科大学武蔵小杉病院2026年2月27日の第5報 |
|---|
| 医療機器の保守用のVPN装置の脆弱性を悪用した不正アクセス。患者約13万人の情報が漏えいした | 1 |
| トンボ飲料2026年3月2日の最終報 |
|---|
| インターネット経由で操作できる、リモートデスクトップのソフトウェア | 1 |
| アサヒグループ2026年2月18日 |
|---|
| 障害の約10日前に、グループの拠点のネットワーク機器を経由して侵入した。再発防止策で、リモートアクセスVPN装置を全面的に廃止した | 1 |
| 日鉄ソリューションズ2025年7月8日 |
|---|
| 修正がまだ出ていない弱点を突く、ネットワーク機器へのゼロデイ攻撃を受けた。更新だけでは防げない種類 | 1 |
| アスクル2025年12月12日の調査結果 |
|---|
| 例外的に多要素認証をかけていなかった、業務委託先の管理者アカウントのIDとパスワードが漏れ、使われた。ランサムウェアを想定したバックアップの環境ではなく、一部のバックアップも暗号化された | 2・3 |
| KDDI2026年7月6日(英文) |
|---|
| メールのシステムに組み込まれていた、他社製のソフトの脆弱性。使う側では直せない | 外 |
| 日本経済新聞社2025年11月4日 |
|---|
| 社員の個人のパソコンがウイルスに感染し、チャットのログイン情報が流出した | 外 |
| 2りんかんイエローハット2026年6月19日 |
|---|
| アプリの仕組み(API)を悪用した不正アクセス。お客様向けのアプリは、別の点検が要る | 外 |
2026年10月11日の時点で、確かめた資料に入口の記載がなかった7件のうち3件は、入られた場所だけが書かれていました。シチズン時計は問い合わせの受付を委託した会社のサーバー、タイムズカーはWebサイト、NTTPCは大容量のファイルを送るサービスです。残る4件は、IDCフロンティア、京王電鉄グループ、村田製作所、興和江守です。IDCフロンティアは、10月8日の第3報でも、侵入経路などを調査中としています。大阪公立大学は、大学の公式サイトで発表を確かめられなかったため、入口の有無を判断せず、リンクも付けていません。
VPN機器・二段階認証・バックアップの判断は、無料のAIセキュリティ・チャレンジでも試せます。5つの分野・75の場面のうち、「守りの基本」の分野で出題しています。
この記事の確かめ方
統計は、警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月)の原本で確認しました。本文の数字は本文9〜11頁、侵入経路・バックアップ・修正の適用の件数は、統計編の141頁、143頁、147頁から149頁、153頁のグラフから読み取っています。対策の考え方は、警察庁の「ランサムウェア被害防止対策」のページと、IPAの注意喚起(2025年10月31日)を確かめました。事例は、被害を受けた組織が自分で出したお知らせ、報告書、記者会見の資料で、入口として書かれた文言を確かめ、2026年10月11日に続報を確かめ直しました。報道や研究者のまとめにしか出てこない入口は数えていません。関係する確認項目の付け方は、私たちの判断です。入口の記載がない事例と、公式の資料を確かめられなかった事例は、推測で補っていません。