朝、お店を開けたらネット予約が見られない。注文の確認も、お客様への連絡もできない。もしそうなったら、今日の仕事をどう回すか。サイバー攻撃の話は、そこまで自分の仕事に近づけて考える必要があります。
いま大きく報じられている、PHPというサイトを動かす仕組みの重大な欠陥。「うちは別の仕組みだから大丈夫」と聞いて、ほっとした方もいるかもしれません。でも、今回考えるべきことは、PHPを使っているかどうかだけではありません。別の仕組みにも、同じ時期に修正が出ています。
攻撃する側がAIで、弱点を探す速さと攻撃の数を増やしている。守る側もAIを使う必要があります。HaruIroAIは、人が気づいてから一件ずつ調べる守り方を変えるべきだと考えます。この記事では、サイトを業者に任せているお店や会社の責任者に向けて、何を変え、何を確認すればよいかをお伝えします。
PHPだけ直せば終わり、ではありません
10月22日にHaruIroAIで開発元の発表を確認すると、PHP以外にも、次の修正が公表されていました。発表日は、いずれも各公式ページに記載された10月21日です。
- PHPでは、条件がそろうと、ログインしていない相手にもサーバーで勝手な処理を実行される重大な欠陥2件が修正されました。
- Node.jsというアプリを動かす仕組みでは、安全性に関わる問題10件が修正されています。うち4件は、深刻度が「高」とされています。
- Javaにも、認証なしで遠隔から悪用され得る問題への緊急修正が出ました。通信の安全性を扱う部分の問題です。
- GitLabという開発用のサービスにも、条件次第でサーバーを不正に操作される重大な問題への修正が出ています。
この名前を全部覚える必要はありません。お店のホームページ、予約システム、ネットショップは、いろいろな部品や外部サービスで動いています。自分では使っているつもりがなくても、委託先や利用中のサービスが使っていることがあります。
ここで分かるのは、確認する範囲をPHPだけに絞れないということです。すべての欠陥がAIで見つかった、すべて同じ攻撃に使われた、という発表ではありません。PHPの危険性そのものは、21日号の「身に覚えのない請求など、考えられる被害」で詳しく説明しています。
小さなお店だから狙われない。その期待が通じにくくなる
鍵を壊す人が、一軒ずつ玄関を調べて回る場面を想像してください。時間も手間もかかるなら、盗めるものが多そうな家を選ぶでしょう。
その下調べを、休まず、たくさんの家に対して行えるようになったらどうなるか。大きな家だけを選ぶ必要が薄れます。小さな家でも、開く鍵が見つかれば狙われます。これは攻撃の変化を説明するための例えですが、研究者が指摘しているのは、この「狙うために必要な手間」が減る問題です。
AIによる攻撃と防御を論じた研究では、標的ごとに弱点を探して侵入方法を組み立てる作業を、AIが大量の相手へ広げる危険が指摘されています。これまで手間に見合わなかった相手も、攻撃する意味が出てきます。
しかも、探すだけではありません。オランダの情報機関や警察などの共同声明は、AIによって弱点の発見と悪用が速くなっていると警告しています。守る側が、その弱点の存在を知る前に悪用される脅威も挙げています。
お店では接客があり、会社では納品や請求があります。お休みもあります。担当者が忙しい間も、攻撃の試みは止まりません。優秀な人を一人置くだけでは、その人が見られる範囲と時間に守りが左右されてしまいます。
守る側もAIを使う。これは、もう検討を先送りする話ではない
これはHaruIroAIだけの意見ではありません。Google、Microsoft、Anthropic、Cloudflareなども署名したサイバー防御の共同声明は、現状のセキュリティでは足りないと明言しています。そのうえで、防御する側にAIを届けるよう求めています。
Anthropicの分析も、防御側は攻撃側と同じ高度さと緊急性でAIを使う必要があると述べています。AIを売る会社だけの主張かどうかも確かめました。米国の政策研究機関CSISの報告でも、共同の防御にAIを深く組み込む必要性が示されています。
「もっと詳しい人を雇う」「担当者に毎朝ニュースを見てもらう」。それも役には立ちます。ただ、それだけでは、調べる対象が増えた分だけ人の仕事が増えます。攻撃側の作業が速く、大量になる一方で、守る側だけが人の手待ちを増やすわけにはいきません。
AIには、新しい危険の知らせを集め、自社で使うものと照らし合わせてもらう。関係するものを絞り、修正の準備と確認を進めてもらう。人がすべてを読み始める前に、対処するための材料がそろう状態へ変える必要があります。
予約サイトなら、AIに何をしてもらうのか
ここからは、予約サイトを持つお店を例にします。架空の運用例であり、HaruIroAIが提供済みの監視サービスや、実際のお客様の事例ではありません。
まず、サイトや予約システムが何で動いているか、管理する側が一覧を持ちます。新しい修正が出たとき、AIがその一覧と照合します。「ニュースになったけれど当店には関係がない」のか、「予約を受ける部分が該当する」のか。根拠と、まだ分からない点を一緒に示します。
該当するなら、AIが修正案を作る作業を助け、試験用の場所で確認を進めます。穴が塞がったかだけでなく、お客様が予約できるか、確認メールが届くか、予約の取り消しができるかも調べます。危険な変更や営業を止める判断は、責任者へ上げます。
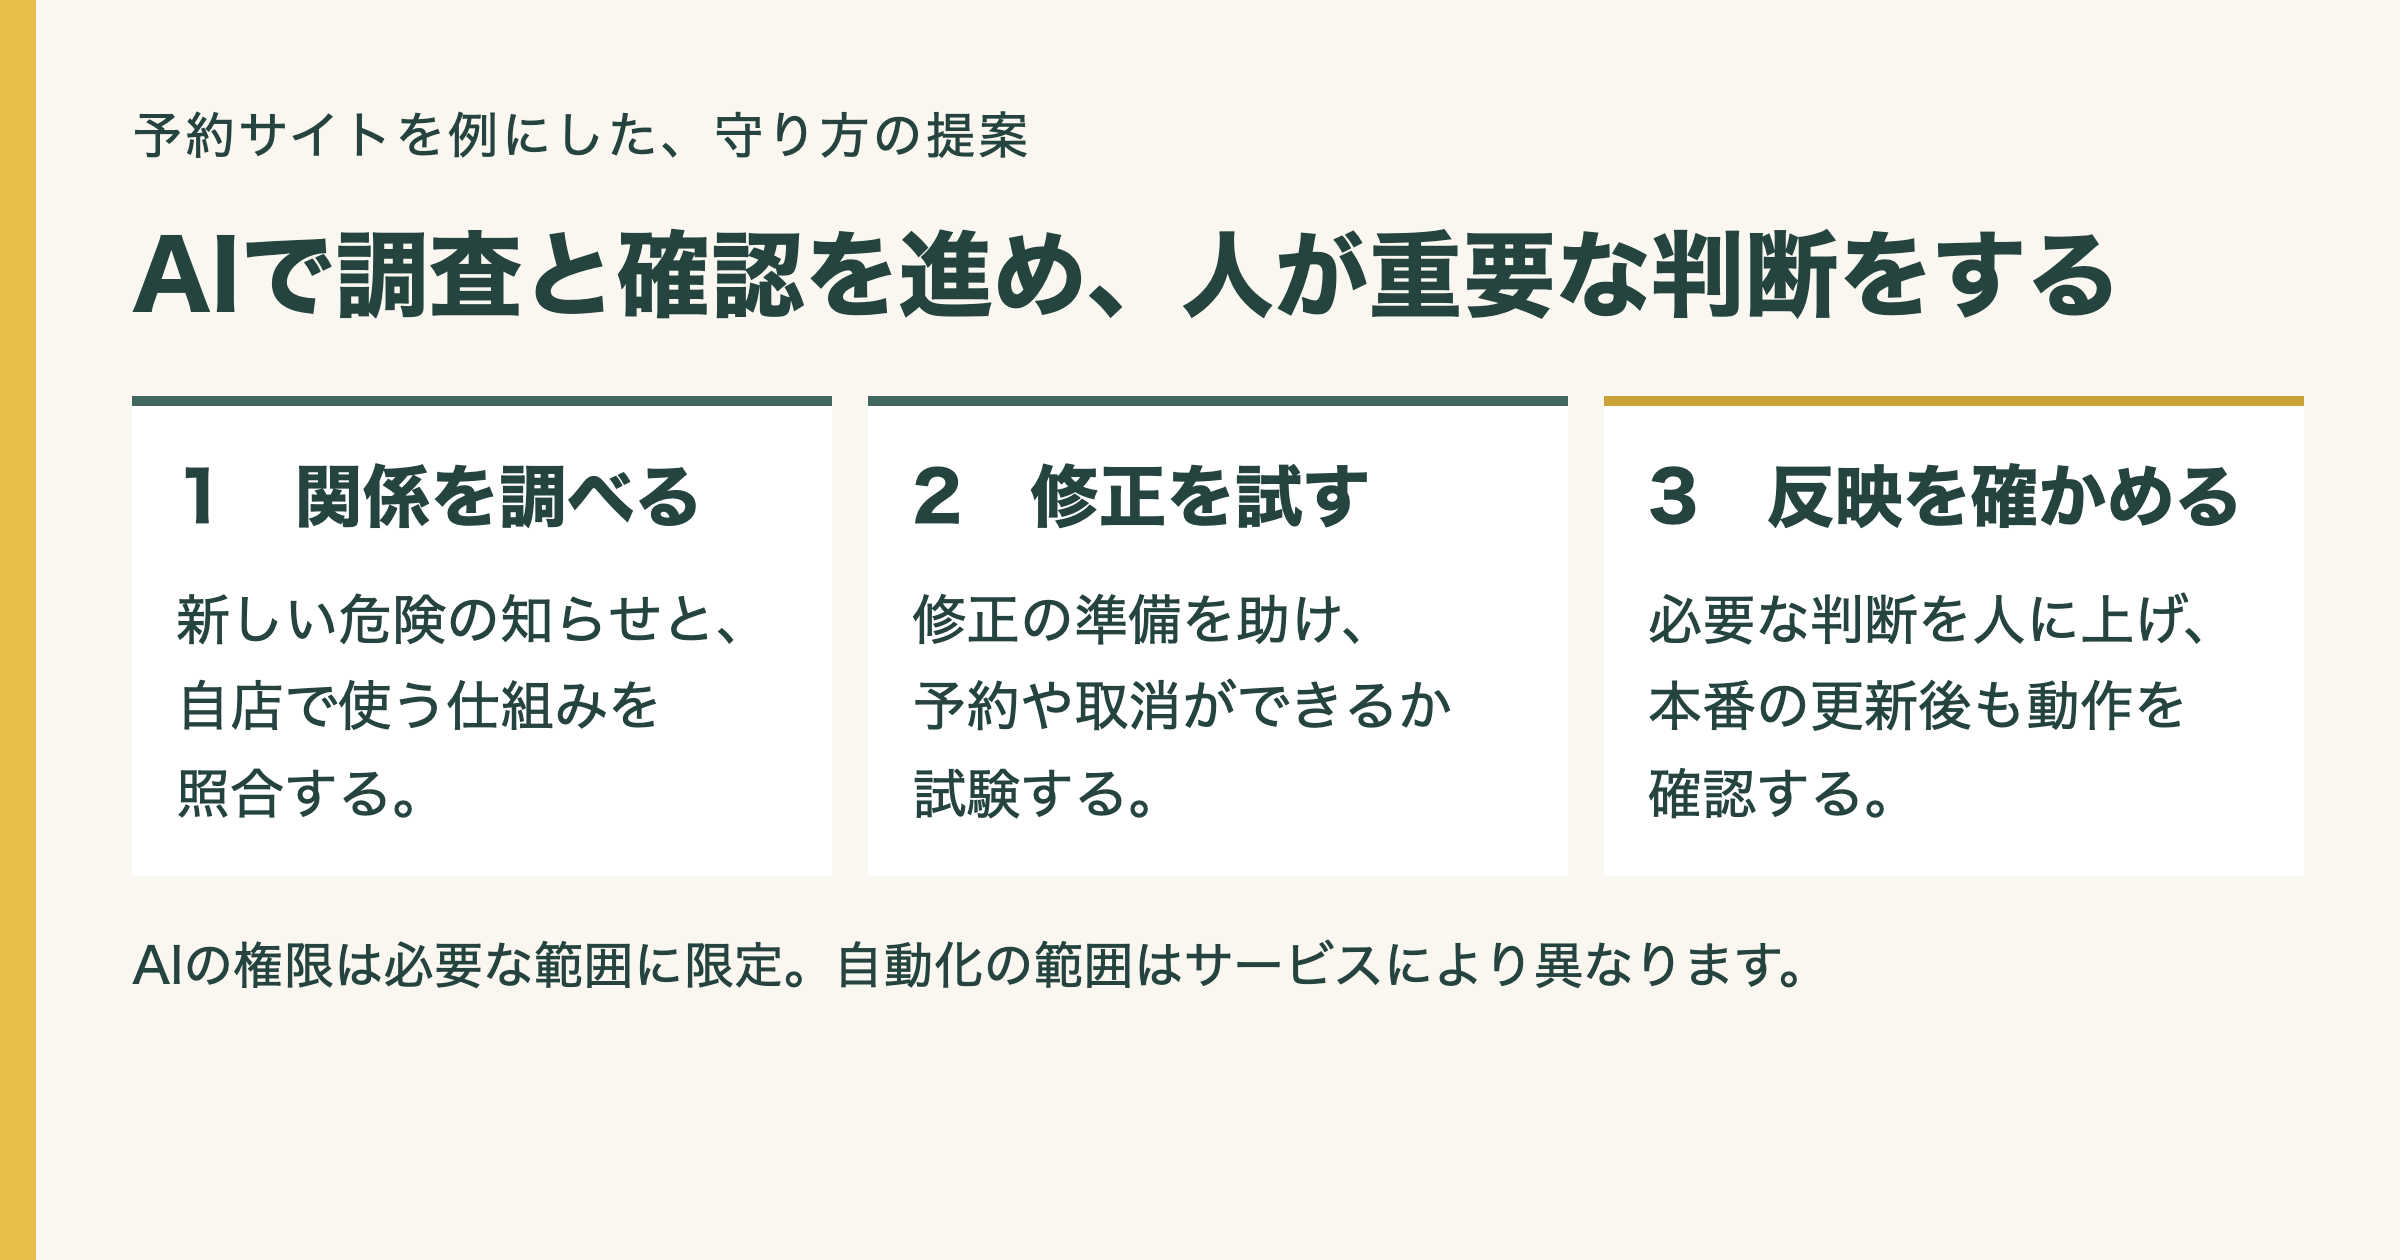 HaruIroAI作図。予約サイトを例にした運用案です。実際の自動化範囲は、使うサービスと権限によって異なります。
そして、修正後も確認を続けます。「作業しました」という返事で終わらず、お客様が使う本番のサイトに反映されたか、予約機能が動くかまで確かめる。AIを使う意味は、この流れを人の気付きと空き時間だけに頼らず回すことにあります。
AIに任せることと、何でも自由に触らせることは違います
新しいスタッフに、初日からレジも金庫も銀行口座も任せるお店は少ないはずです。AIにも同じ考え方が必要です。調べるための権限と、お客様のデータを書き換える権限を分ける。失敗したときに戻せるようにする。重要な操作は、担当者が確認できるようにします。
また、従来の防御を捨てる話でもありません。今回のPHPの問題でも、Cloudflareは不正な通信を遮る仕組みを配備したと報告しています。修正の適用、使える人の制限、データを戻す備えは、攻撃する側がAIを使っていても必要です。
英国・カナダ・豪州・ニュージーランドの共同ガイダンスも、AIの活用と、基本の防御・人の監督を組み合わせています。AIを契約すれば安全になる、という話ではありません。
AIに調査や確認を進めてもらい、その結果を、実際の修正や遮断につなげる。人は影響の大きな判断を引き受ける。それぞれをつないで初めて、守る側の速度を上げられます。
経営者が今日、任せている相手に聞くこと
自分でAIの監視システムを一から作る必要はありません。まずはホームページや予約サービスを任せている相手に、今の契約でどこまで見てもらえるのかを確かめてください。「AIを使っていますか」だけでは、肝心の守り方が分かりません。
たとえば、次のように聞けます。
今回のPHPだけでなく、当店のサイトや予約サービスに関係する安全性の問題を、継続して確認してもらえるでしょうか。AIや自動の仕組みを、調査・修正・確認のどこで使っていますか。対象外のもの、夜間や休日に問題が出たときの連絡先、対応を始める目安も教えてください。修正後は、予約などの機能が動くところまで確認をお願いしたいです。
回答が「サイト制作だけなので、公開後の確認は含みません」なら、そこが今の空白です。予約サービスは提供会社、ホームページは制作会社というように、担当が分かれている場合もあります。誰も見ていない部分を残さないことが、次の相談の出発点になります。
技術担当者に渡す質問は、公開アプリとサーバーの安全性を確かめる記事も参考にしてください。仕組みの名前を覚えることより、「誰が気づき、誰が直し、誰が確認するのか」を答えられる状態にすることが先です。
PHPを使っていなかったことは、今回の一つの問題を避けられた理由にはなります。でも、これからも安心できる理由にはなりません。
攻撃する側がAIで速く、大量に動く時代には、守る側もAIを使う必要があります。担当者の頑張りだけに頼る守り方を変える。その判断を、今回のニュースをきっかけに進めてください。
この記事の調査について
2026年10月22日に、各製品の開発元、各国の公的機関、研究機関の原文を確認しました。AIを販売する企業の主張と、公的機関の評価を区別しています。防御へのAI導入を進めるべきだという結論は、これらの調査を踏まえたHaruIroAIの考えです。
AI以外では一切防げない、完全自律のAIだけが唯一の解決策だ、と実証されたわけではありません。英国NCSCの10月20日公開資料でも、人だけのチーム、人とAIのチーム、自律的な防御の評価は研究課題とされています。個別の企業の情報流出を、根拠なしにAI攻撃の結果とは扱っていません。