2026年10月15日、JR東日本・JR九州・JR東海の3社が、IDCフロンティアの不正アクセスに伴う「メールアドレス等漏えいの可能性」の発表を更新しました。JR東日本の発表(10月15日更新)は「漏えいがなかったと判断した」、JR九州の続報(10月15日)とJR東海の更新(10月15日)は「漏えいの事実は確認されなかった」と書いています。最初の発表は、10月9日から13日でした。同じ日、ソースネクストが、会員情報取得APIの不正利用による情報流出を発表し、流出した可能性のある情報の対象件数を22,519,960件(2,251万件超)としています。
当社は10月14日の夜に、直近の情報漏えいの一覧表をX(旧Twitter)に載せました。その表のうち、JR3社の行は、今日の更新で古くなりました。そこで10月15日の夜に、表にあった事業者のうち原文を確認した10件に、今日発表のソースネクストと、10月13日発表のスカパーJSATを加えた12件を、原文で読み直し、「何が確認されていて、何が可能性の段階なのか」で数え直しました。
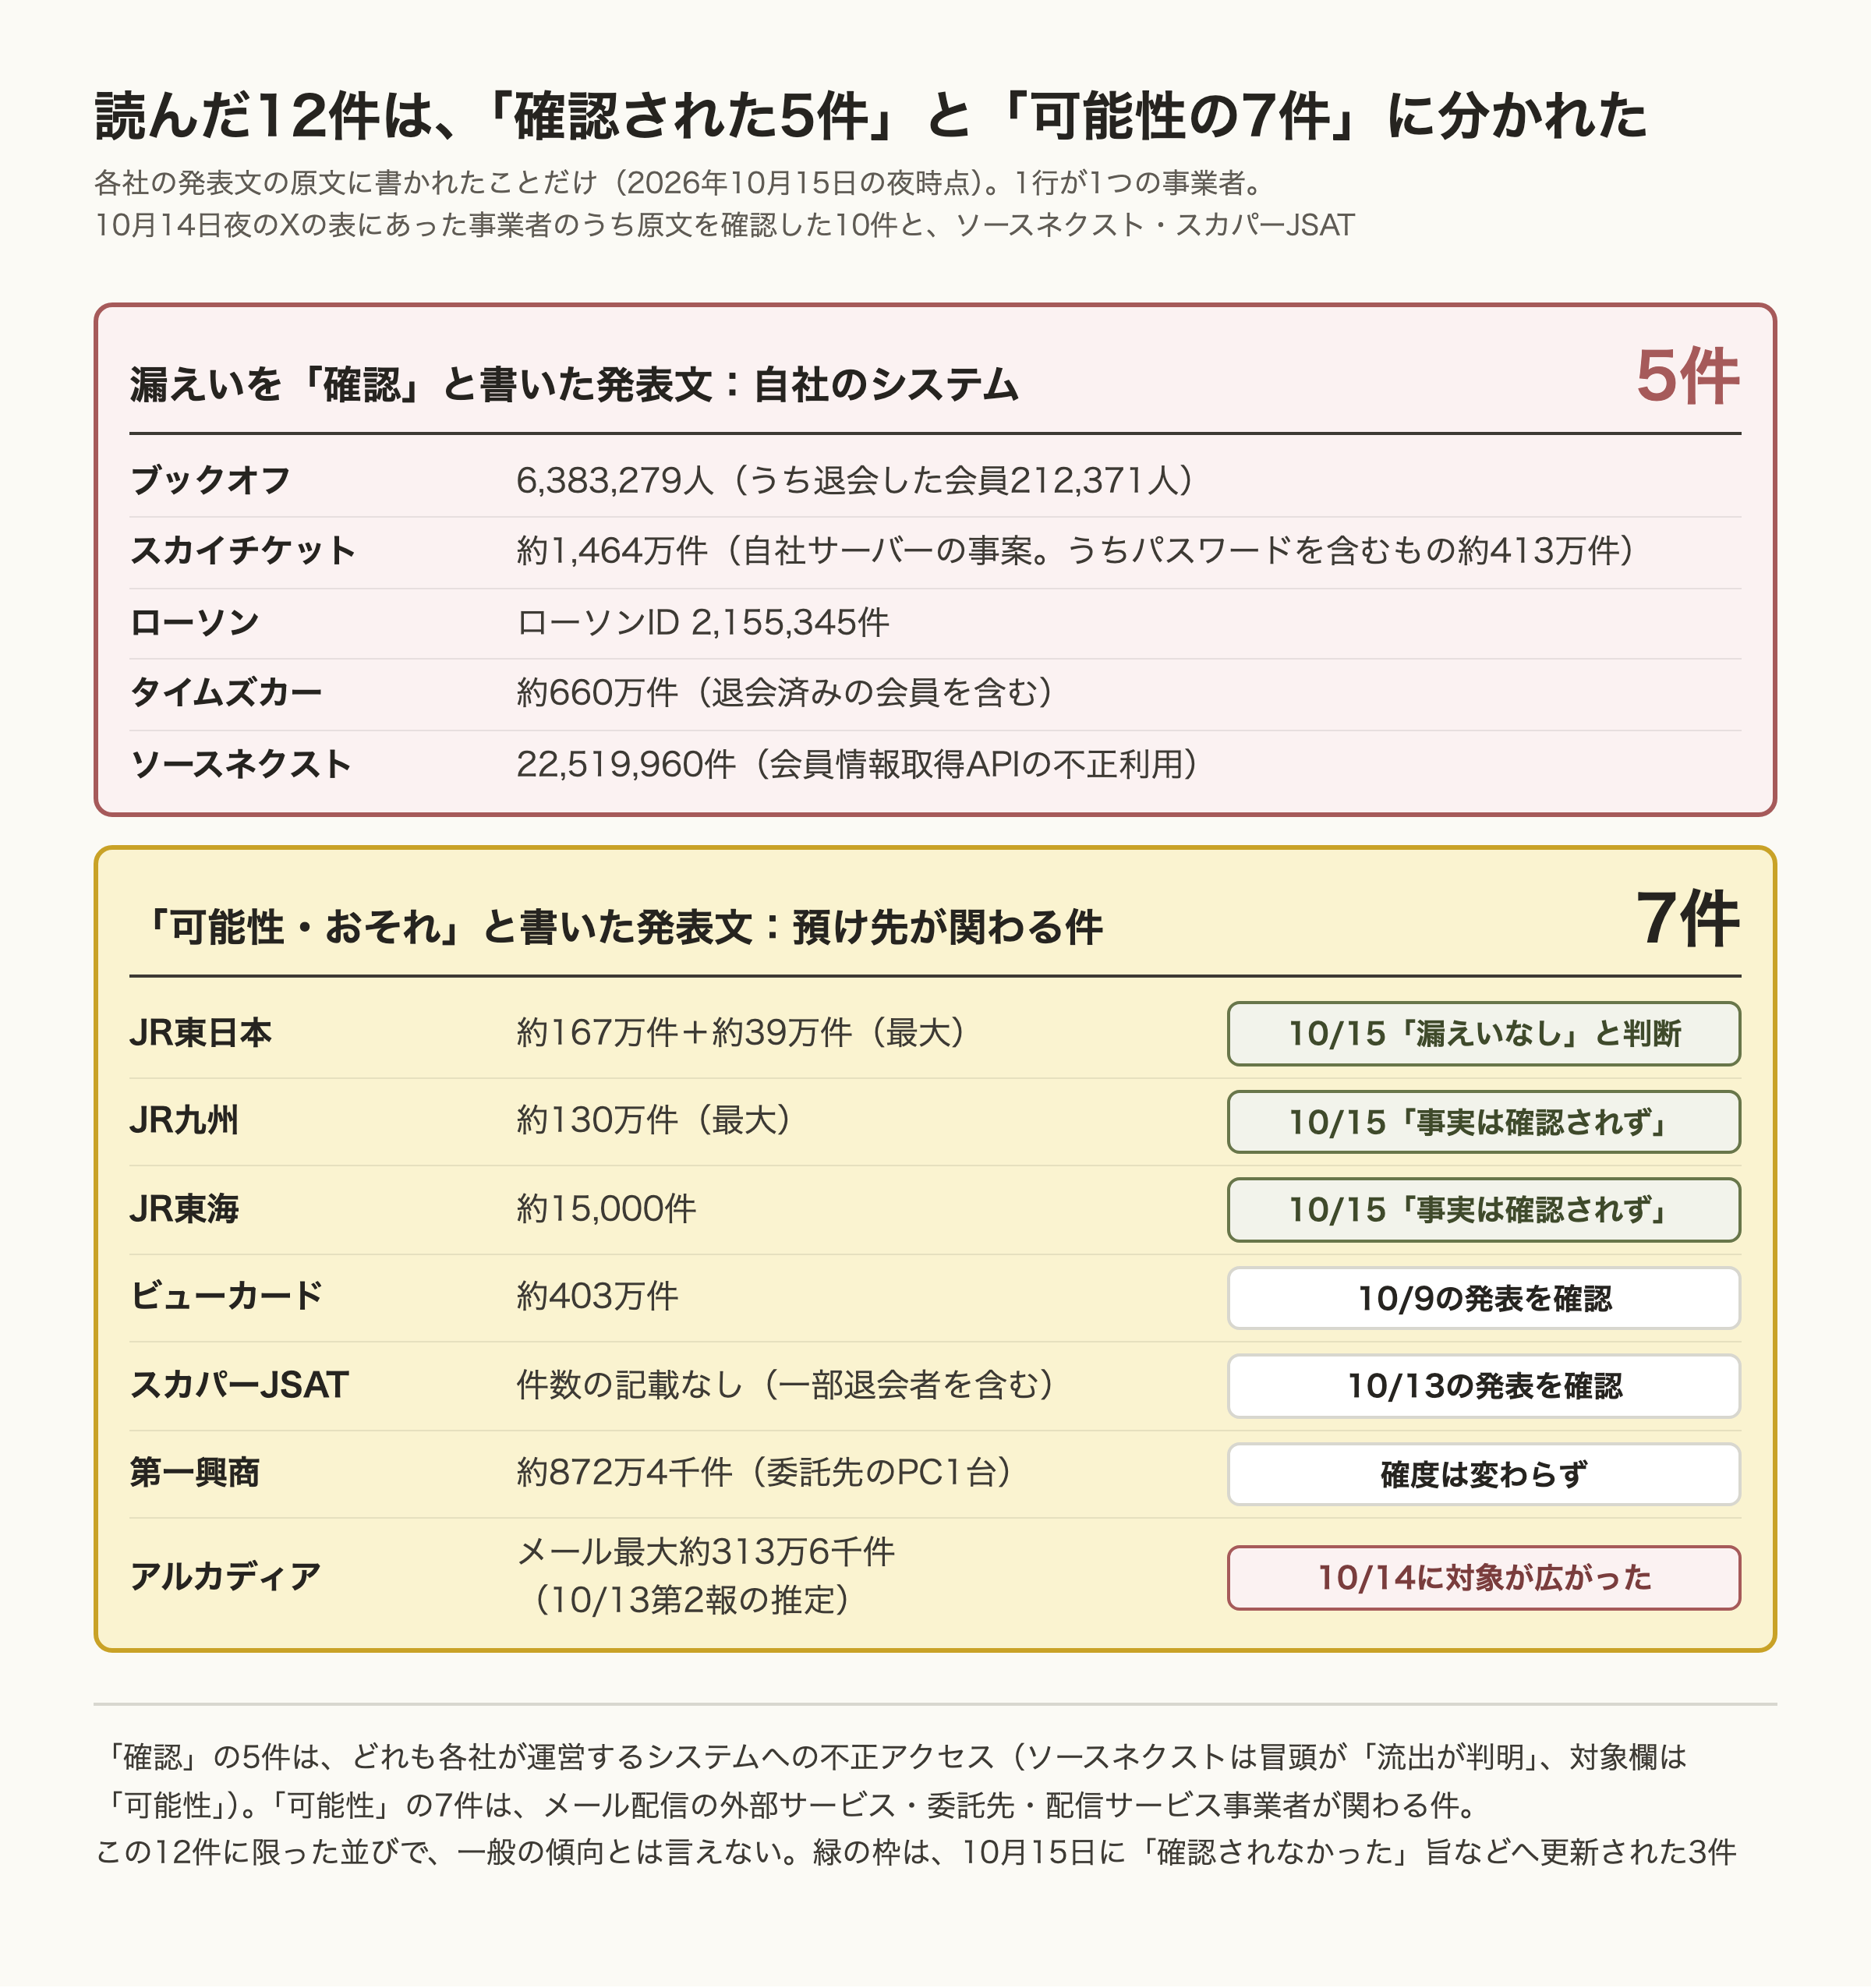
結論:漏えいや取得を「確認」と書いた発表文は、各社が運営する自社のシステムへの不正アクセス5件でした。預け先(メール配信の外部サービスや委託先など)が関わる7件は、発表の時点ではすべて「可能性・おそれ」の段階で、そのうち3件は2日から6日後に「確認されず」へ更新されました(JR東日本とJR九州は10月9日の発表の6日後、JR東海は10月13日の発表の2日後)。小さな会社がいま確かめることは2つです。預け先に何を渡しているか(宛先だけか、メール本文や登録情報まで渡しているか)と、退会した人の情報を持ち続けていないか。この12件に限った数え方で、情報漏えい一般の傾向とは言えません。
この記事で持ち帰れること:経営者・店主、総務・事務、予約やメール配信を触る現場、問い合わせ・広報の窓口の立場ごとに、今日、最初にやること1つと、書き込む棚卸し表の欄です。
10月15日に変わったこと
3社の更新と、その元になった調査各社の発表文・IDCフロンティアの第5報より
| 誰が | 何を書いたか |
|---|
| IDCフロンティア | 10月14日の第5報。調査の結果、お客さまの仮想サーバー内のデータが照会・持ち出された痕跡は確認されず、「外部へのデータの流出はなかったと判断」。影響を受けた495の企業・自治体のうち、スナップショット機能を使っていた194のお客さまは、バックアップデータを取り出せる状態だと確認した |
|---|
| JR東日本 | 10月15日の更新。えきねっと(約167万件)と大人の休日倶楽部(約39万件)について、メール配信用外部サービスの会社から「個人情報の漏えいがなかったと判断した」との報告を受けた |
|---|
| JR九州 | 10月15日の続報。Web会員約130万件のメールアドレスについて、10月14日にIDCフロンティア社の調査の結果、「個人情報漏えいの事実は確認されなかった」旨の報告を受けた。メルマガの配信は、安全性の再確認ができるまで止めたまま |
|---|
| JR東海 | 10月15日の更新。JR東海MARKETといいもの探訪(約15,000件)について、業務委託先のシステム運営事業者から「個人情報の漏えいの事実は確認されなかった」旨の報告を受けた |
|---|
IDCフロンティアは別の件として、管理画面(IDCFクラウドポータル)で48社の登録情報への不正な照会があったとも書いています。照会されたのは、企業名、ログインID、パスワードのハッシュ値、通知先のメールアドレス、月額利用料金の合計額で、外部へ持ち出された痕跡はないとしています。
3社の言い回しは同じではありません。JR東日本は「漏えいがなかったと判断した」、JR九州とJR東海は「漏えいの事実は確認されなかった」旨の報告を受けた、と書いています。JR東海は、10月13日の時点でも「実際に外部へ漏えいしたことを示す事実は確認されていません」と書いていたので、今回は、委託先からの報告が追記された形です。
ここで気をつけたいのは、発表の日付です。同じ発表文が、2日から6日で「可能性を否定できない」から「確認されなかった」旨の報告へ更新されました。一方で、同じ週に、防災メールを配信するアルカディアは、10月14日の第4報で対象のサービスが広がりました(同日の第5報で、対象外のURLがあったと訂正)。「可能性」の発表は、狭まることも、広がることもあります。引用や共有をするときは、いつの版なのかを一緒に書く必要があります。
読んだ12件を、「確認」と「可能性」で分けた
数えた対象は、10月14日の夜の表にあった事業者のうち、各社の発表文の原文(HTMLかPDF)を確認した10件と、今日発表のソースネクスト、表になかったスカパーJSAT(10月13日発表)の12件です。10月6日の記事の13件とは別の集まりで、タイムズカーだけが重複していますが、今回は第2報の本文を読みました。続報がある事業者は、続報を含めて1件と数えています。
1行が1つの事業者です。件数は各社の発表文にある数字(最大や推定を含む)で、事業者どうしの規模は同じ基準ではありません。
並べて分かったのは、漏えいや取得を「確認」と書いた5件(ブックオフ、スカイチケット、ローソン、タイムズカー、ソースネクスト)が、どれも各社が運営する自社のシステムへの不正アクセスだったことです。ただし書き方には幅があります。スカイチケットは3つの事案を発表していて、「確認」と読めるのは自社サーバーの事案で、「流出した情報」と明記しています。ほかの2つには「おそれ」が混ざります。ソースネクストは、本文の冒頭が「流出したことが判明」で、対象の欄は「流出した可能性のある」と書き、よくあるご質問は「可能性が高い」と書いています。ここでは、冒頭の書き方に従って「確認」の側に入れました。
「可能性・おそれ」と書いた7件は、IDCフロンティアのクラウドを使うメール配信の外部サービス(JR東日本・JR九州・JR東海・ビューカード・スカパーJSATの5事業者)、委託先の従業員のパソコン(第一興商)、防災メールの配信サービス事業者(アルカディア。発表したのは事業者自身で、利用する自治体から見れば預け先です)が関わる件でした。この並びは、選んだ12件の中のことです。発表文は、なぜそうなったのかを書いていません。
預け先が関わる7件の一つ、第一興商の発表文は、委託先の日本コロムビアグループの従業員のパソコン1台に、第一興商が委託した業務の個人データが一時的に保管されていた、と書いています。委託した業務の個人データが、委託先の社員のパソコンに置かれていた例です。
ソースネクスト:会員情報取得APIの不正利用
12件のうち、今日発表されたのがソースネクストです。ソースネクストの発表(10月15日)と、同社のよくあるご質問の原文を、実際のブラウザーで開いて読みました。数字は報道ではなく、この原文のものです。
ソースネクストの発表文(2026年10月15日)に書かれていたこと原文の言い回しを短くしたもの
| 項目 | 書かれていたこと |
|---|
| 経緯 | 10月13日の9時ごろ、会員情報を管理するシステムへの不正アクセスを確認し、13時36分までに封じ込めた。その後の調査で、10月9日の10時ごろから不正アクセスがあり、会員情報取得APIを不正に利用して登録者の情報を取得したことが判明した |
|---|
| 確度の書き方 | 冒頭は「個人情報が外部に流出したことが判明」。対象の欄は「流出した可能性のあるお客様情報」。よくあるご質問は「流出した可能性が高いことが判明」 |
|---|
| 対象 | 22,519,960件。「2026年10月13日13時36分までに当社にご登録があるお客様」が対象の範囲。退会した人や過去の購入者への言及は、読んだ範囲に見つからない |
|---|
| 情報 | メールアドレス、パスワード、氏名、氏名カナ、住所、性別、電話番号、FAX番号、生年月日、会社名、役職名、部署名、加入サービス・登録日・ログイン日等。全員がすべての項目ではない。クレジットカード情報は、対象のシステムに保存されておらず対象外 |
|---|
| お客様へのお願い | ログイン時のパスワード再設定(会社側でリセット済み)。同じメールアドレスとパスワードの組み合わせを使う他のサービスのパスワード変更。不審なメールやSMSのURLを開かない |
|---|
| 公表と届け出 | 10月15日に個人情報保護委員会へ報告。警察へは10月16日に被害申告の予定。10月13日の発覚から公表まで2日。この理由を、よくあるご質問は「一定の事実確認と所管官庁への報告を済ませた上で」と書いている |
|---|
10月13日の記事で書いた質問と重なるのは、発表文が「会員情報取得APIを不正に利用」と書いた点です。質問①(アプリを使わずにサーバへ直接アクセスされても、サーバ側で本人確認と権限確認をしているか)、質問③(APIや公開ホストの洗い出し)、質問④(ログの確認と連絡)が、この件に当たる質問です。不正アクセスの開始(10月9日10時ごろ)から、会社が確認した10月13日9時ごろまでは約4日(発表文の時刻どうしの差)で、ログを見て気づく仕組みがあるかどうかが、質問④に重なります。
ただし、発表文は、どのAPIのどんな不備だったのか、A2B攻撃だったのかを書いていません。NICTも事案名を挙げていません。当社が言えるのは、会員情報取得APIの不正利用による情報取得が判明し、不正アクセスの開始から確認までは約4日だった、ということだけです。原因は推測しません。
同じクラウドでも、「預けていた情報」の幅は違った
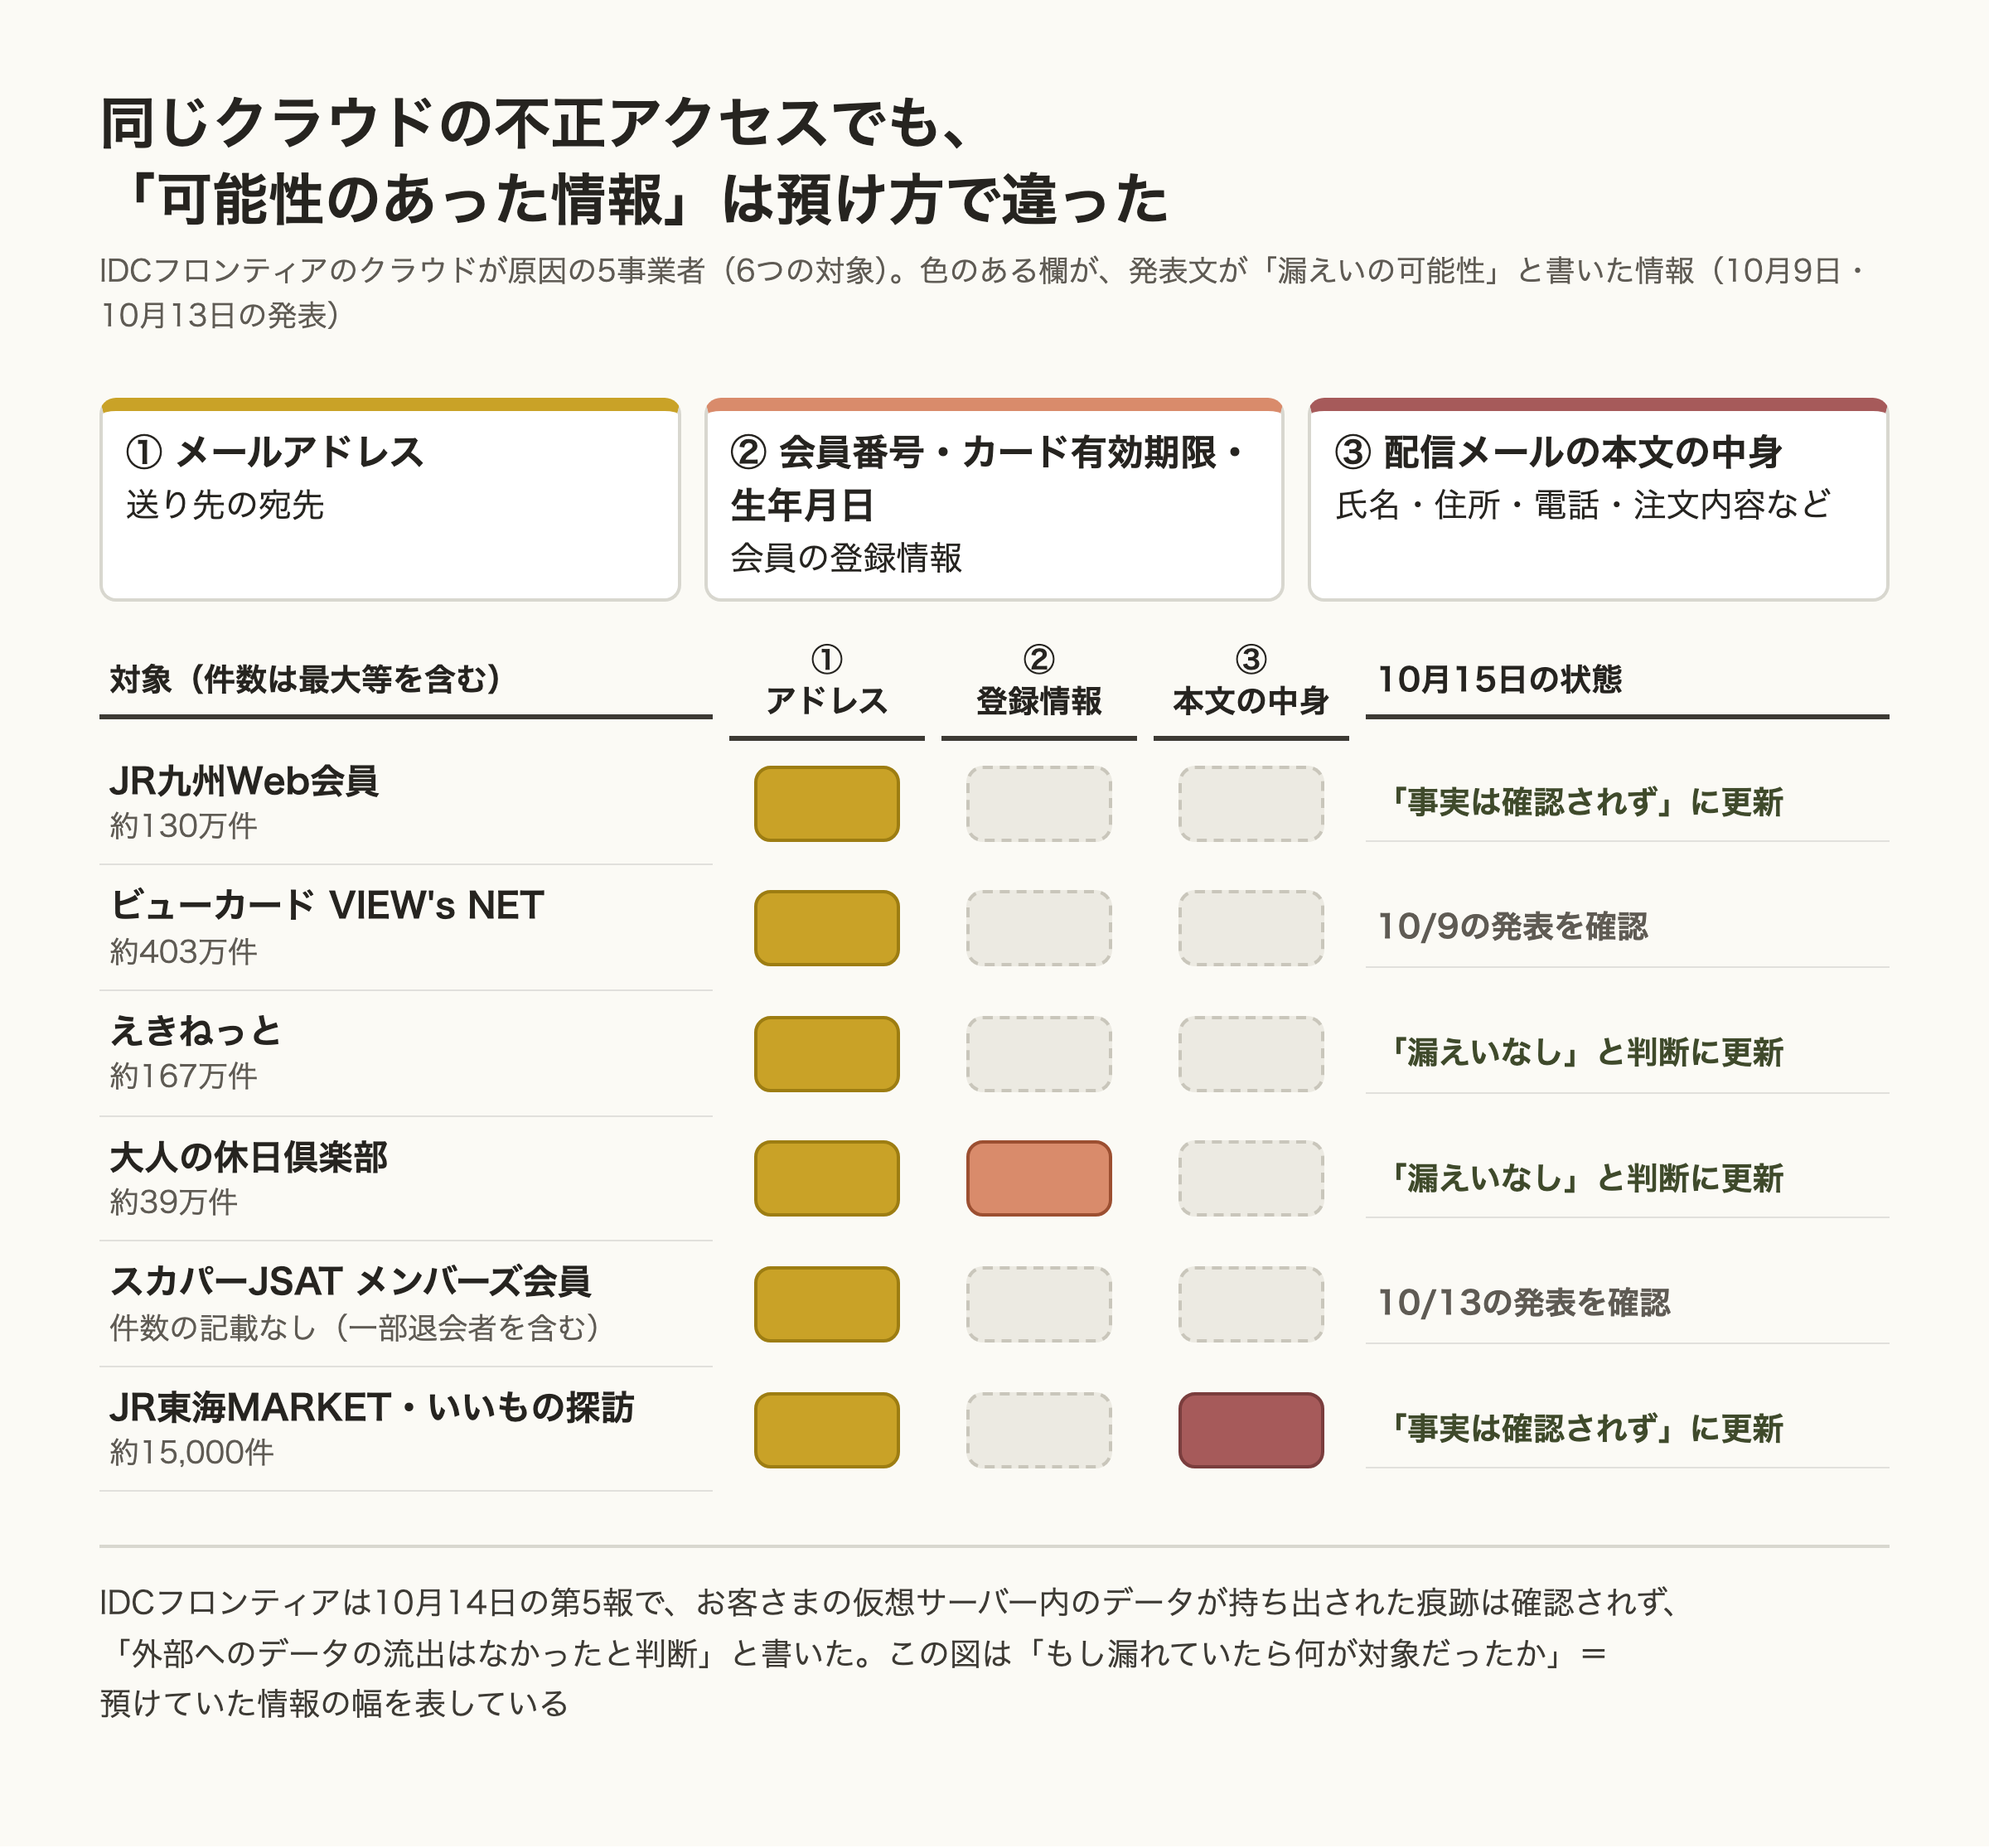
預け先が関わる7件のうち、5事業者は同じ原因です。IDCフロンティアのクラウドで起きた不正アクセスで、JR東日本(えきねっと、大人の休日倶楽部)、JR九州、JR東海、ビューカード、スカパーJSATのメール配信用の外部サービスが影響を受けました。原因が同じでも、各社が「可能性」と書いた情報の幅は違いました。
色のある欄が、発表文が「漏えいの可能性」と書いた情報です。実際に漏れたことを示す図ではありません。
JR九州とスカパーJSATの発表文は、メールの件名と本文は可能性がないと書いています。一方、JR東海の発表文は、配信先のメールアドレスのほかに、配信されたメールの本文に書かれた氏名、住所、電話番号、注文内容、配送先、アンケート回答を、可能性のある情報に挙げました。預け先には、宛先だけでなく、メールの本文も渡っていたということです。同じ事故でも、預けた中身で、可能性のあった範囲が変わりました。
自社のメールが同じ作りかどうかは、業者さんに聞いて確かめます。確認メールや請求のメールを外部の配信サービスに任せているなら、本文が預け先に残るのか、何日残るのかを聞いてください。
退会した人の情報まで、対象になっていた
ブックオフの第2報は、漏えいの対象者6,383,279人の内訳を、有効会員6,170,908人、退会会員212,371人と書きました。退会会員は約3.3%です(当社の計算)。タイムズカーの第2報も、対象を「タイムズカー会員様および退会済みのお客様」と書き、入会を申し込んだが入会が完了していない方も含む、と書いています。スカパーJSATは、可能性のある情報を「スカパー!メンバーズ会員(一部退会者含む)の電子メールアドレス」と書きました。発表文が退会者を対象に含むと書いていたのは、読んだ12件のうち、この3件でした。ほかの9件は、書かれていないだけで、含まれないという意味ではありません。ソースネクストは、対象の範囲を「10月13日13時36分までにご登録があるお客様」と書き、退会者の扱いは、読んだ範囲に書かれていません。
スカイチケットの発表文は、自社サーバーの事案の対象を「ご登録・ご入力いただいたお客様 約1,464万件」とし、そのうち会員のログインパスワードを含むものは約413万件、と書いています。当社の計算では、約28%にあたります。残りの内訳は、発表文に書かれていません。
退会した人の情報が、なぜ、いつまで残っていたのかは、どの発表文にも書かれていません。会社の側から言えるのは、退会や解約のあとに、その人の情報をどうするかを、事故の前に決めておく必要がある、ということです。
立場別に、今日、最初にやること1つ
立場は、IT担当のいない小さな会社やお店にいる人を想定しています。最初にやることは、立場ごとに1つに絞りました。「持ち帰る物」は、このあとの棚卸し表の欄と、「自社で確かめる5つ」の番号です。根拠は、各社の発表文の記述です。発表文は、これをやれば防げる、とは書いていません。
立場別の「今日の1つ」棚卸し表の欄と、確かめる5つの番号に対応
| 立場 | 最初にやること1つ・持ち帰る物・根拠になる発表 |
|---|
| 経営者・店主 | 最初にやること:預け先を書き出す。メール配信・予約・会員管理・LINE・委託先の名前を1行ずつ並べ、各行に「渡している項目」を書く(まずは宛先だけでも構わない)。
持ち帰る物:棚卸し表の「預け先の名前」「渡している項目」の欄、確かめる5つの①。
根拠:第一興商は、委託先のパソコン1台に委託した個人データが一時保管されていたと書いた。スカパーJSATは、メール配信用の外部サービスが原因の影響を受けたと書いた。 |
|---|
| 総務・事務 | 最初にやること:顧客名簿や会員リストを持つ人が、名簿の中の、退会・解約した人の数を数える。消すかどうかは、数えてから決める。
持ち帰る物:棚卸し表の「退会・解約した人の情報の扱い」の欄、確かめる5つの③。
根拠:ブックオフは退会会員212,371人、タイムズカーは退会済みの会員、スカパーJSATは「一部退会者含む」と書いた。 |
|---|
| 現場の担当者 | 最初にやること:予約・メール配信・LINEを触る人が、自分が送る確認メールを1通開き、本文に氏名・住所・注文内容を書いていないか見る。あわせて、そのツールのログインパスワードが、ほかのサービスと同じでないかを確かめる。
持ち帰る物:棚卸し表の「渡している項目(メール本文の内容)」「本文やログが預け先に残るか」「同じパスワードの使い回し」の欄、確かめる5つの②と⑤。
根拠:JR東海は配信メール本文の氏名・住所・注文内容を可能性の範囲に書き、JR九州とスカパーJSATは本文を範囲外と書いた。ソースネクストとブックオフは、同じパスワードを使う他のサービスの変更を求めた。 |
|---|
| 問い合わせ・広報 | 最初にやること:問い合わせや広報の窓口の人が、預け先から「可能性」の連絡が来たときに聞く3つ(確認か可能性か、対象の情報、続報の予定)を、1行のメモにして窓口の担当者に渡す。
持ち帰る物:棚卸し表の窓口の欄(「可能性」の連絡が来たとき)、確かめる5つの④。
根拠:JR東日本・JR九州・JR東海は2日から6日で更新し、アルカディアは10月14日に対象が広がった。ブックオフは、個別メールにパスワード変更のリンクを載せないと書いた。 |
|---|
小さな会社が、自社で確かめる5つ
10月11日の記事と10月13日の記事は、業者さんに聞く質問票でした。今回は、自社の側で確かめることです。会社の側は、預け先と中身を1枚に書き出して、聞く相手と答えの記録を残します。
確かめる5つと、その元になった発表12件の発表文の記述に対応
| 確かめること | 元になった記述 |
|---|
| ① 預け先の一覧 | メール配信、予約、会員管理、LINE、業務の委託先を書き出し、それぞれに渡している項目(宛先だけか、本文や登録情報まで渡すか)を書く。第一興商は、委託先のパソコン1台に委託した個人データが一時保管されていたと書いた |
|---|
| ② メール本文 | 確認・請求のメール本文に、氏名・住所・注文内容を書いているか。外部の配信サービスに本文が残るか、何日残るかを聞く。JR東海は本文の情報を可能性の範囲に書き、JR九州とスカパーJSATは本文が範囲外だった |
|---|
| ③ 退会した人 | 退会・解約した人の情報を、誰が、いつ、どう消すかを決める。まず今いる退会者の数を数える。ブックオフは退会会員212,371人(約3.3%)、タイムズカーは退会済みの会員、スカパーJSATは一部退会者を含むと書いた |
|---|
| ④ 「可能性」の連絡が来たとき | 預け先から連絡が来たら、確認か可能性か、対象の情報、続報の予定の3つを聞いて記録する。お客様へは「可能性」と書き、続報が出たら日付つきで直す。JR3社は2日から6日で「確認されず」に変わり、アルカディアは広がった |
|---|
| ⑤ パスワードの使い回し | ブックオフ、スカイチケット、ソースネクストは、同じパスワードを使う他のサービスの変更も求めた。社内の共通ログインや担当者のアカウントに、同じパスワードがないかを確かめる |
|---|
預け先の棚卸し表。コピーして使えます
【預け先の棚卸し表】
(発表文の記述をもとにした、自社の確認用の表です。確かめた記録を残すためのものです)

記入日:  年  月  日
取りまとめ担当:

預け先の名前・サービス(メール配信/予約/会員管理/LINE/委託先など):
連絡先・受付時間:
渡している項目(宛先/氏名・住所・電話/メール本文の内容/会員の登録情報/退会者の情報):
本文やログが預け先に残るか・何日残るか(聞いた日と答え):
退会・解約した人の情報の扱い(誰が・いつ消すか/最後に消した日):
「可能性」の連絡が来たときの窓口と、お客様へ連絡する担当:
同じパスワードの使い回しの有無:
預かる側の当社が、再委託・契約終了時のデータの返却と削除・事故のときの連絡をどう決めているかは、実施体制とセキュリティに書いています。
調べた範囲と数え方
対象は、10月14日夜の表にあった事業者のうち原文を確認した10件と、今日発表のソースネクスト、10月13日発表のスカパーJSATの計12件です。この12件に限った数え方で、情報漏えい全体の傾向を示すものではありません。続報がある事業者は、続報を含めて1件と数えています。
数え方は3つです。発表文が漏えいを「確認」と書いたか「可能性・おそれ」と書いたか。起きた場所が自社のシステムか、預け先が関わるか。退会者を対象に含むと書いたか。「確認」と「可能性」の分類は、各社の発表文の書き方に従っています。発表文に書かれていない原因や理由は、数えていません。
件数は各社の発表文の数字で、最大や推定を含みます。事業者どうしの規模を比べるものではありません。アルカディアの件数は10月13日の第2報にある推定値で、対象が広がったあとの合計ではありません。ソースネクストの発表が書いている原因は、会員情報取得APIの不正利用までです。
本文は、2026年10月15日の夜(20時台から22時台)までに公表された内容で書いています。発表文はこのあとも更新されることがあるので、引用や共有のときは、日付と版を添えてください。
確認した原文は、ブックオフの第2報と10月14日のよくあるご質問、スカイチケット、ローソン、タイムズカーの第2報、JR東日本の10月9日の発表と10月15日の更新、JR九州の10月9日の発表と10月15日の続報、JR東海の10月13日の発表と10月15日の更新、ビューカードの10月9日の発表、第一興商、アルカディアの運営ブログの第9報まで、さいたま市の発表、IDCフロンティアの第1報・第3報・第5報、ソースネクストの10月15日の発表とよくあるご質問、スカパーJSATの10月13日の発表です。報道は、原文を探す手がかりにだけ使い、数字には使っていません。確認した原文は、確かめ記録として保存しています。
よくある質問
「可能性」の発表のあとで「確認されず」に変わったら、もう安心ですか?
各社の発表文が書いているのは、IDCフロンティアの調査結果に基づく、「漏えいの事実は確認されなかった」ことです。同じ週に、アルカディアのように対象が広がった事案もあります。発表の日付と版を確かめ、各社の公式サイトの最新の版を見てください。不審なメールやSMSのリンクは、開かないでください。
自分が対象かどうかは、どう確かめますか?
ブックオフは、対象の会員に10月15日から登録のメールアドレスへ順次連絡し、パスワードの変更は公式アプリか公式サイトから直接行うよう書いています。ソースネクストは、ログイン時にパスワードの再設定を求める画面が出る、と書いています。メールの中のリンクから確かめず、各社の公式サイトやアプリで確かめてください。
小さな会社でも、預け先を書き出す必要がありますか?
預け先は、規模にかかわらずあります。メールの配信、予約、会員管理、LINEなど、外部のサービスや業者に任せている仕事を1枚に書き出すと、「預けた中身」と「連絡の窓口」が分かります。上の棚卸し表を使えます。
HaruIroAIはこう考える
今回の発表では、同じクラウドの事故でも、預けていた情報の種類によって、可能性のあった中身が違いました。会社の側でできるのは、預けた中身を知っておくこと、持ち続ける情報を減らすこと、「可能性」の連絡が来たときの窓口を決めておくことだと考えています。退会後に残っている情報と、それを持っている理由は、事故の前に確かめておくことをお勧めします。発表が更新されるたびに慌てなくて済むよう、「確認」と「可能性」を分けて読む習慣を持つことが、最初の一歩です。
セキュリティの関連ページ